Thiết lập khung pháp lý bảo vệ tài nguyên dữ liệu quốc gia từ sớm, từ xa
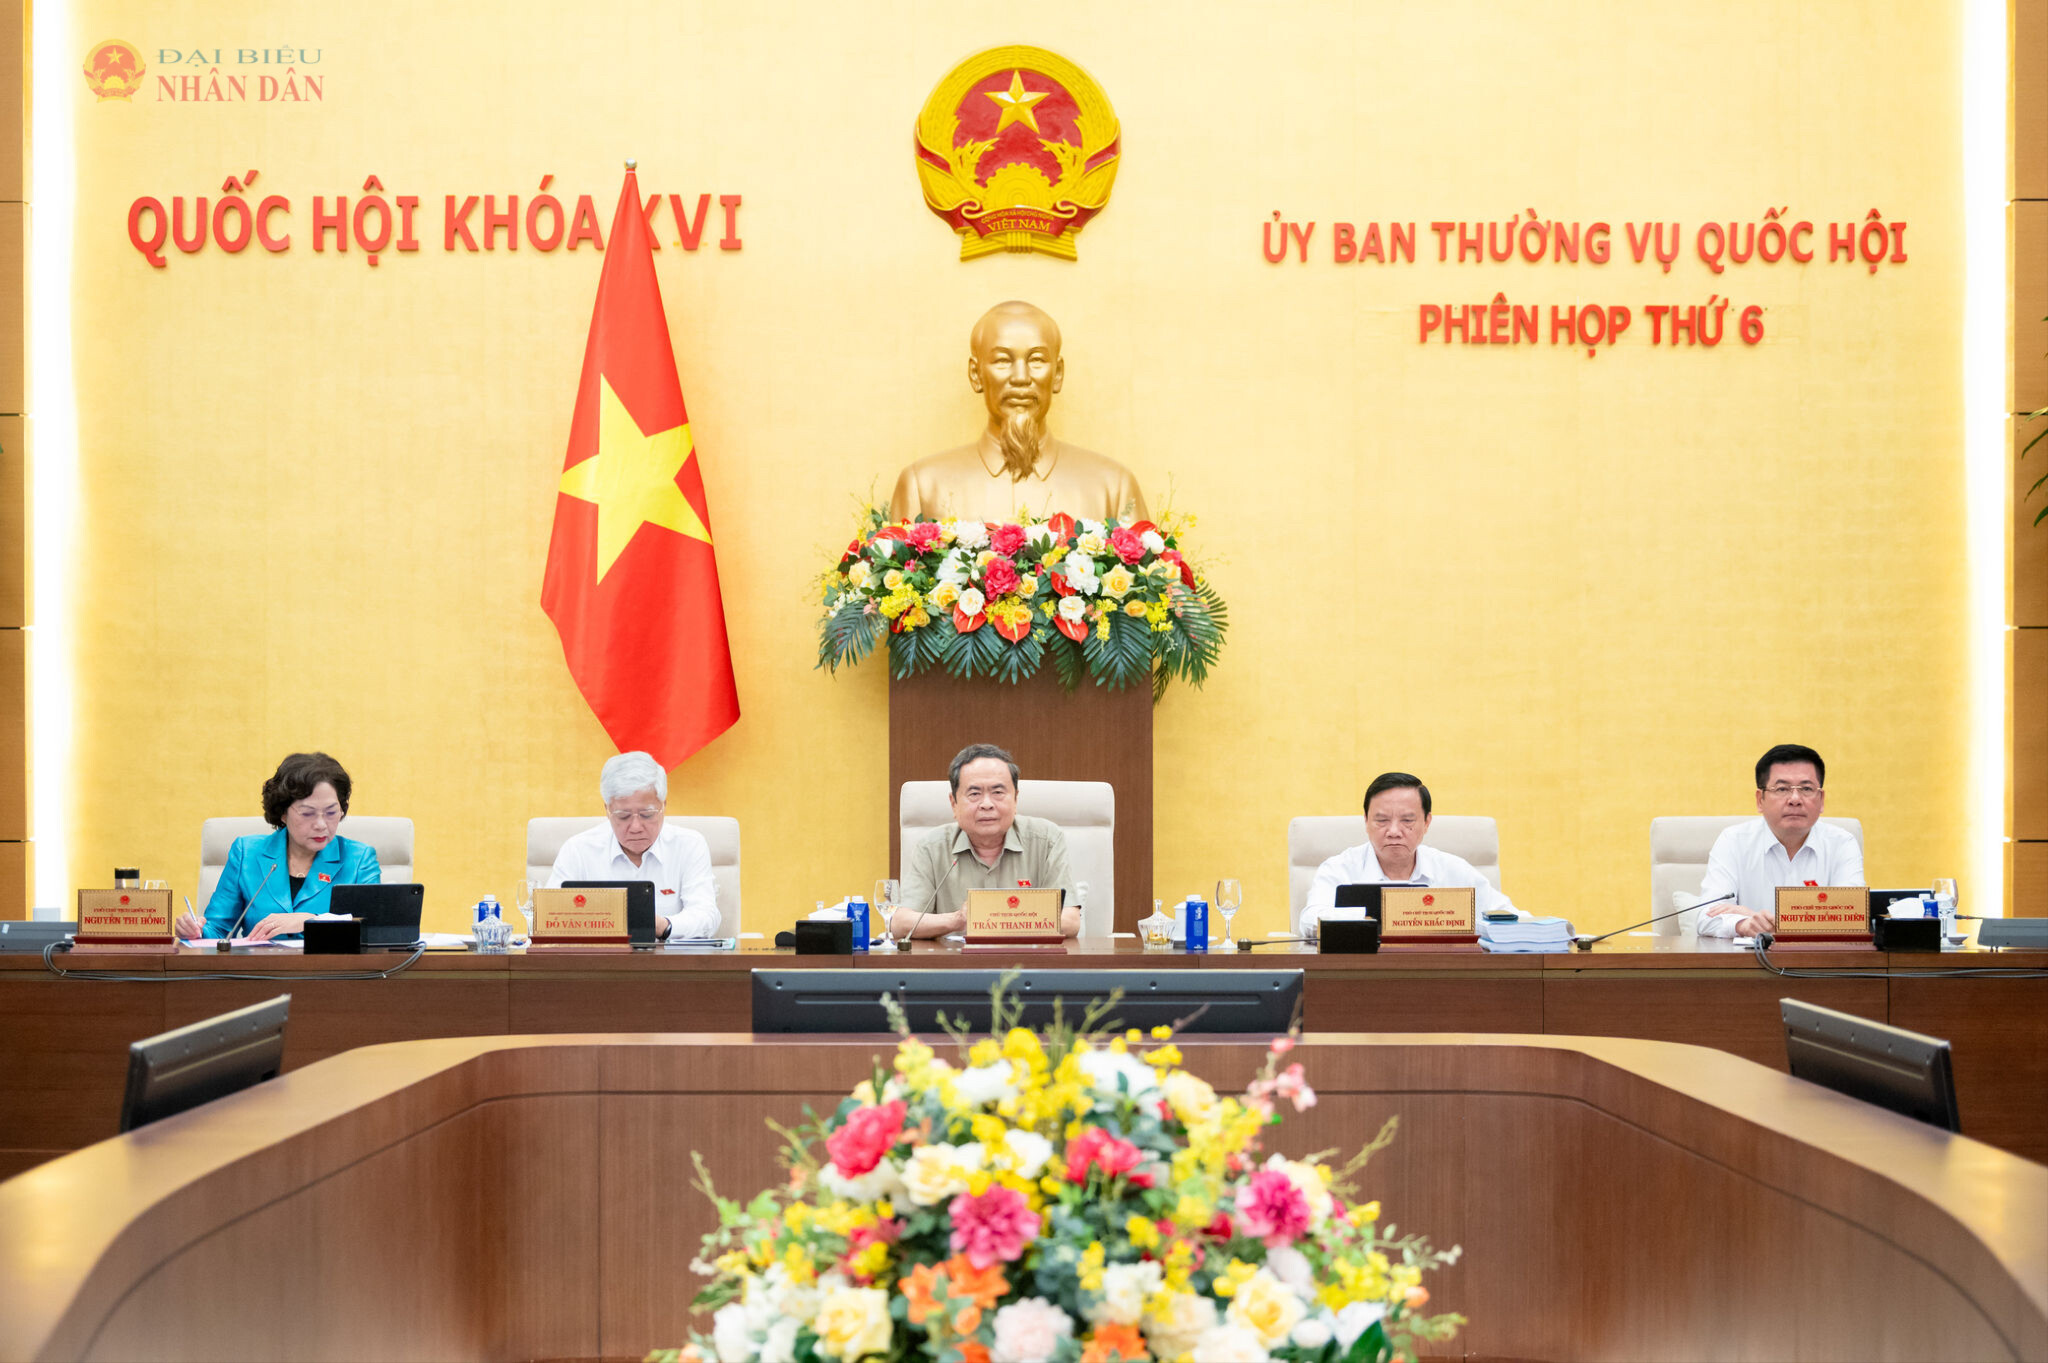
Bảo đảm an ninh dữ liệu là yêu cầu cấp thiết, xuyên suốt của quá trình chuyển đổi số quốc gia. Nhấn mạnh điều này tại phiên họp thứ 6, Ủy ban Thường vụ Quốc hội cũng thống nhất, cần sớm ban hành Luật An ninh dữ liệu nhằm thiết lập khung pháp lý bảo vệ tài nguyên dữ liệu quốc gia từ sớm, từ xa.
Hoàn thiện pháp luật về an ninh phi truyền thống đối với dữ liệu
Theo Tờ trình dự án Luật, quy mô dữ liệu tại Việt Nam gia tăng nhanh trong khi việc bảo vệ còn phân tán, thiếu tiêu chuẩn thống nhất. Cụ thể, năm 2025 ghi nhận khoảng 552.000 cuộc tấn công mạng, 5.230 cơ quan, doanh nghiệp bị tổn hại; phát hiện khoảng 300 vụ rao bán dữ liệu cá nhân trái phép với hơn 1,7 triệu bản ghi... Nhiều hệ thống lưu trữ dữ liệu quan trọng còn phụ thuộc tiêu chuẩn mật mã quốc tế, Việt Nam chưa hoàn toàn làm chủ hoặc đặt tại nước ngoài; sự phát triển của trí tuệ nhân tạo và máy tính lượng tử làm phát sinh rủi ro an ninh mới, trong đó có nguy cơ dữ liệu đã mã hóa bị thu thập trái phép để chờ giải mã trong tương lai.
Bên cạnh đó, quy định về an ninh dữ liệu hiện nằm rải rác tại Luật Dữ liệu số 60/2024/QH15, Luật An ninh mạng số 116/2025/QH15, Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 và một số văn bản khác, chưa có quy định tập trung, thống nhất về bảo vệ dữ liệu xuyên suốt vòng đời, kiểm soát chuyển dữ liệu xuyên biên giới theo mức độ rủi ro và chế tài đủ sức răn đe. Nhiều quốc gia, khu vực đã ban hành khung pháp luật riêng về an ninh dữ liệu, phân loại dữ liệu theo cấp độ rủi ro, là kinh nghiệm được tham khảo có chọn lọc cho dự thảo Luật.
Xuất phát từ thực tế đó, việc xây dựng và ban hành dự án Luật An ninh dữ liệu nhằm xác lập cơ sở pháp lý để Nhà nước quản lý, kiểm soát và bảo vệ dữ liệu phát sinh trên lãnh thổ Việt Nam hoặc liên quan đến lợi ích quốc gia; hoàn thiện pháp luật về an ninh phi truyền thống đối với dữ liệu; bảo vệ quyền, lợi ích hợp pháp của tổ chức, cá nhân trước hành vi tấn công mạng, chiếm đoạt, lộ lọt dữ liệu. Đồng thời tạo điều kiện phát triển kinh tế dữ liệu trên cơ sở quản lý theo mức độ rủi ro, hạn chế tối đa việc áp đặt nghĩa vụ không tương xứng đối với dữ liệu có rủi ro thấp.
Phó Thủ tướng Thường trực Chính phủ Phạm Gia Túc nêu rõ, dự thảo Luật tập trung quy định nguyên tắc, biện pháp bảo đảm an ninh dữ liệu trong toàn bộ vòng đời, quản lý rủi ro đối với dữ liệu quan trọng và chuyển dữ liệu xuyên biên giới; làm rõ trách nhiệm của cơ quan, tổ chức, cá nhân; cơ chế phòng ngừa, ứng phó sự cố. Dự thảo Luật hướng tới không tạo thêm tổ chức bộ máy mới, tận dụng hạ tầng hiện có, hạn chế thủ tục hành chính, không gây gánh nặng cho người dân và doanh nghiệp.
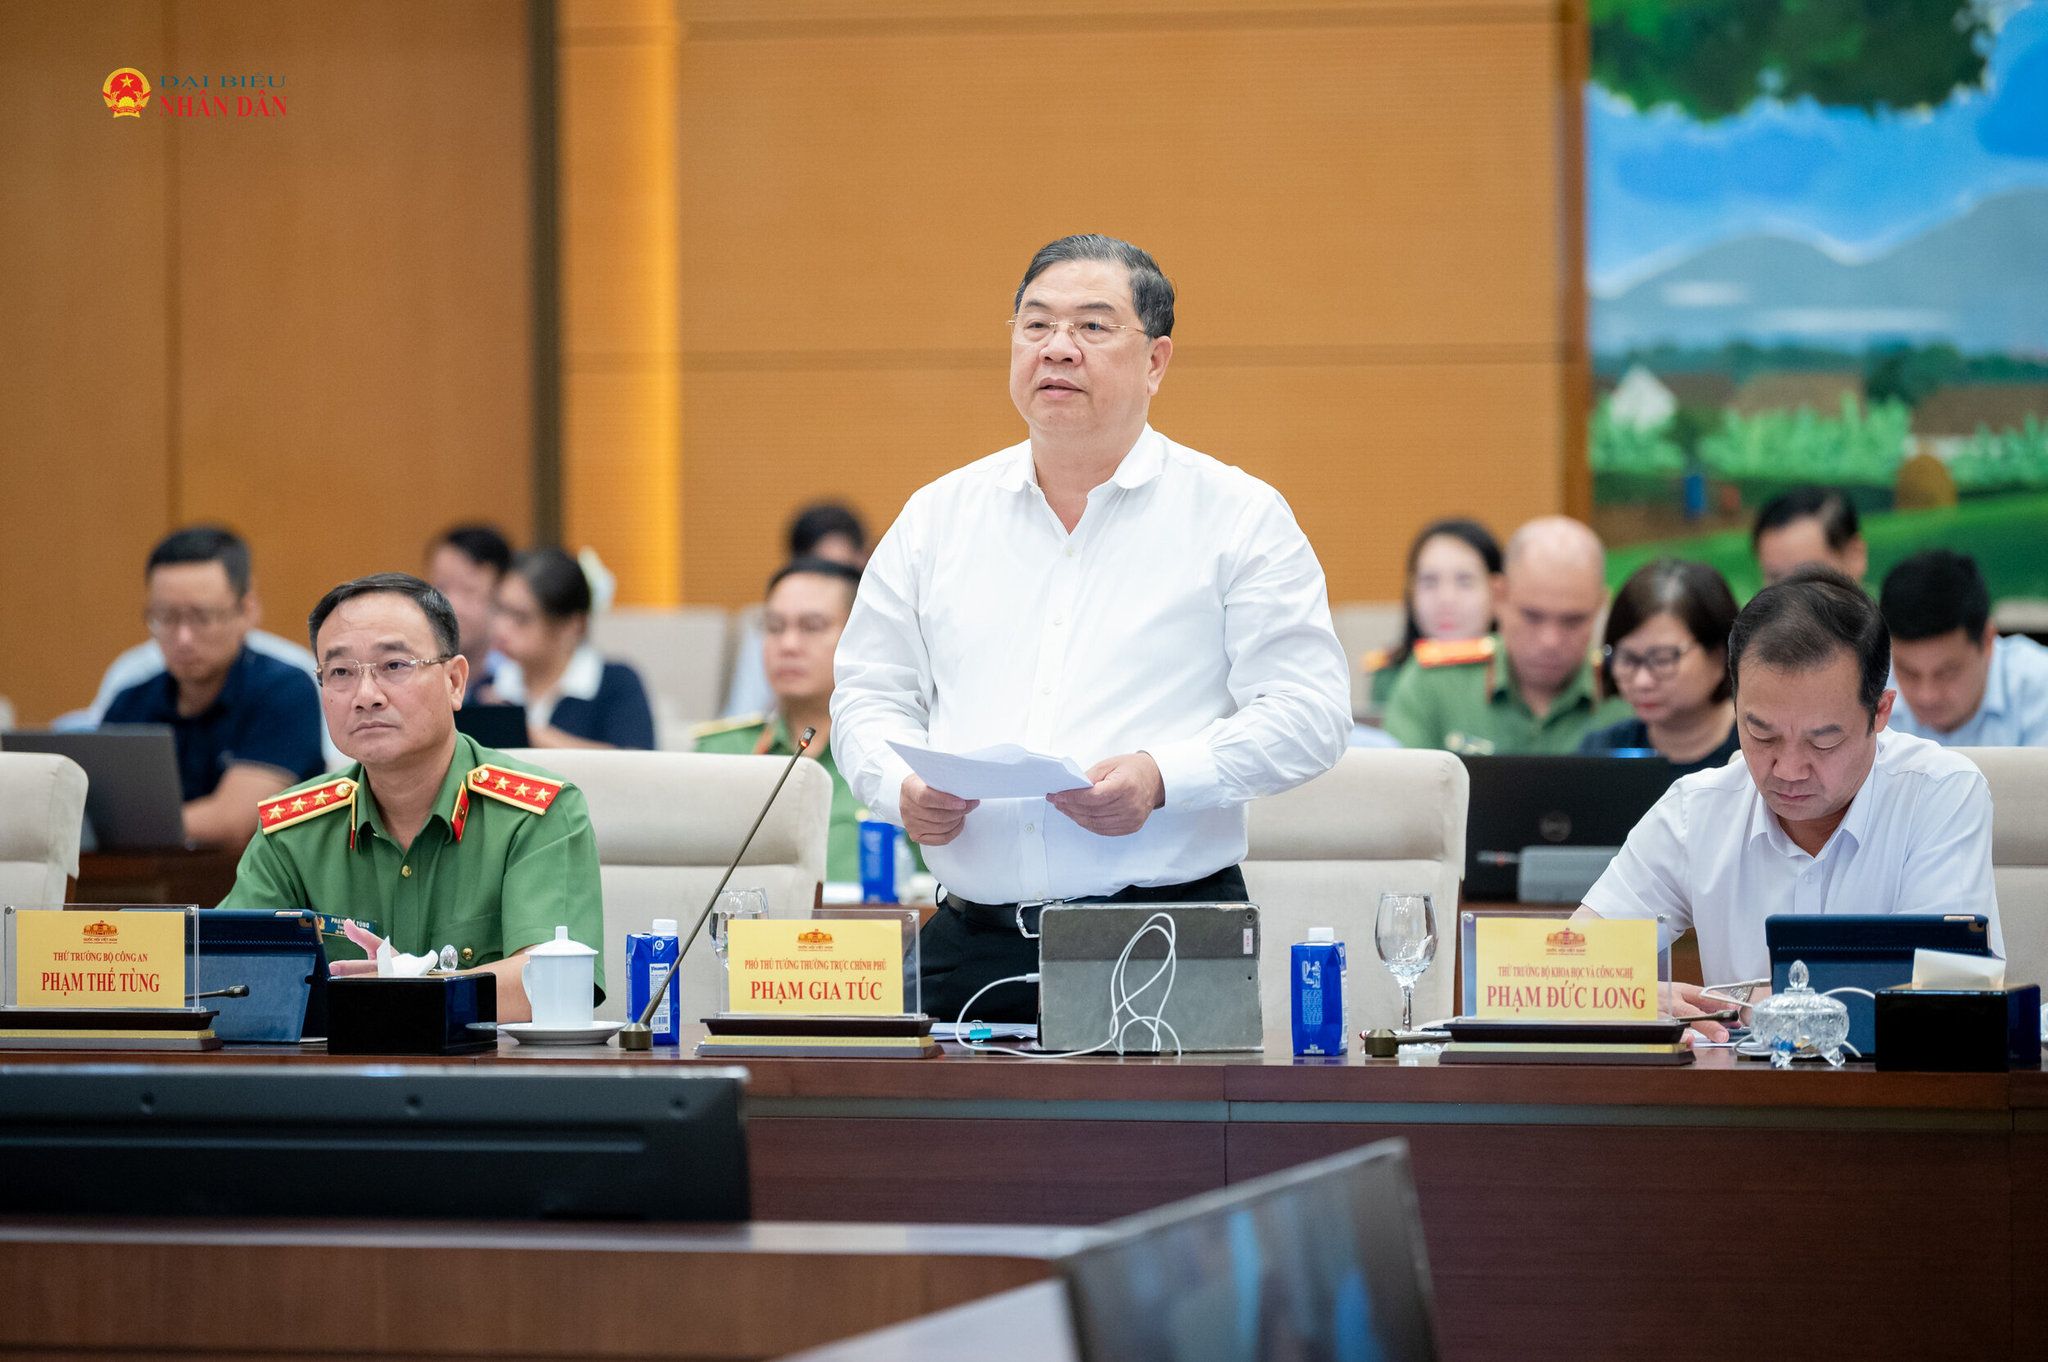
Chủ tịch Quốc hội Trần Thanh Mẫn đánh giá cao dự thảo Luật đi đúng hướng bảo vệ chủ quyền dữ liệu trong kỷ nguyên số và trí tuệ nhân tạo (AI). Điểm mạnh của dự thảo Luật là tư duy phân cấp rủi ro và biện pháp bảo đảm an ninh dữ liệu trong toàn bộ vòng đời. Song Chủ tịch Quốc hội cũng nhận thấy, điểm cần lưu ý nhất là tính khả thi trong tổ chức thực hiện và bảo đảm sự cân bằng giữa an ninh với phát triển kinh tế số.
Cùng quan điểm này, Phó Chủ tịch Quốc hội Nguyễn Hồng Diên cũng nhấn mạnh, cần bảo đảm hài hòa giữa yêu cầu bảo vệ chủ quyền an ninh dữ liệu với lưu chuyển dữ liệu xuyên biên giới phục vụ phát triển và hội nhập quốc tế. Cần tiếp tục rà soát hoàn thiện quy định theo hướng không đồng nhất cấp độ quan trọng của dữ liệu với mức độ rủi ro của hoạt động chuyển dữ liệu xuyên biên giới. Bởi lẽ, cấp độ quan trọng của dữ liệu và mức độ rủi ro của hoạt động chuyển dữ liệu xuyên biên giới không hoàn toàn đồng nhất với nhau. Rủi ro còn phụ thuộc vào chủ thể tiếp nhận quốc gia vùng lãnh thổ mục đích và phạm vi xử lý biện pháp mã hóa, khả năng kiểm soát truy xuất và thu hồi dữ liệu sau khi chuyển.
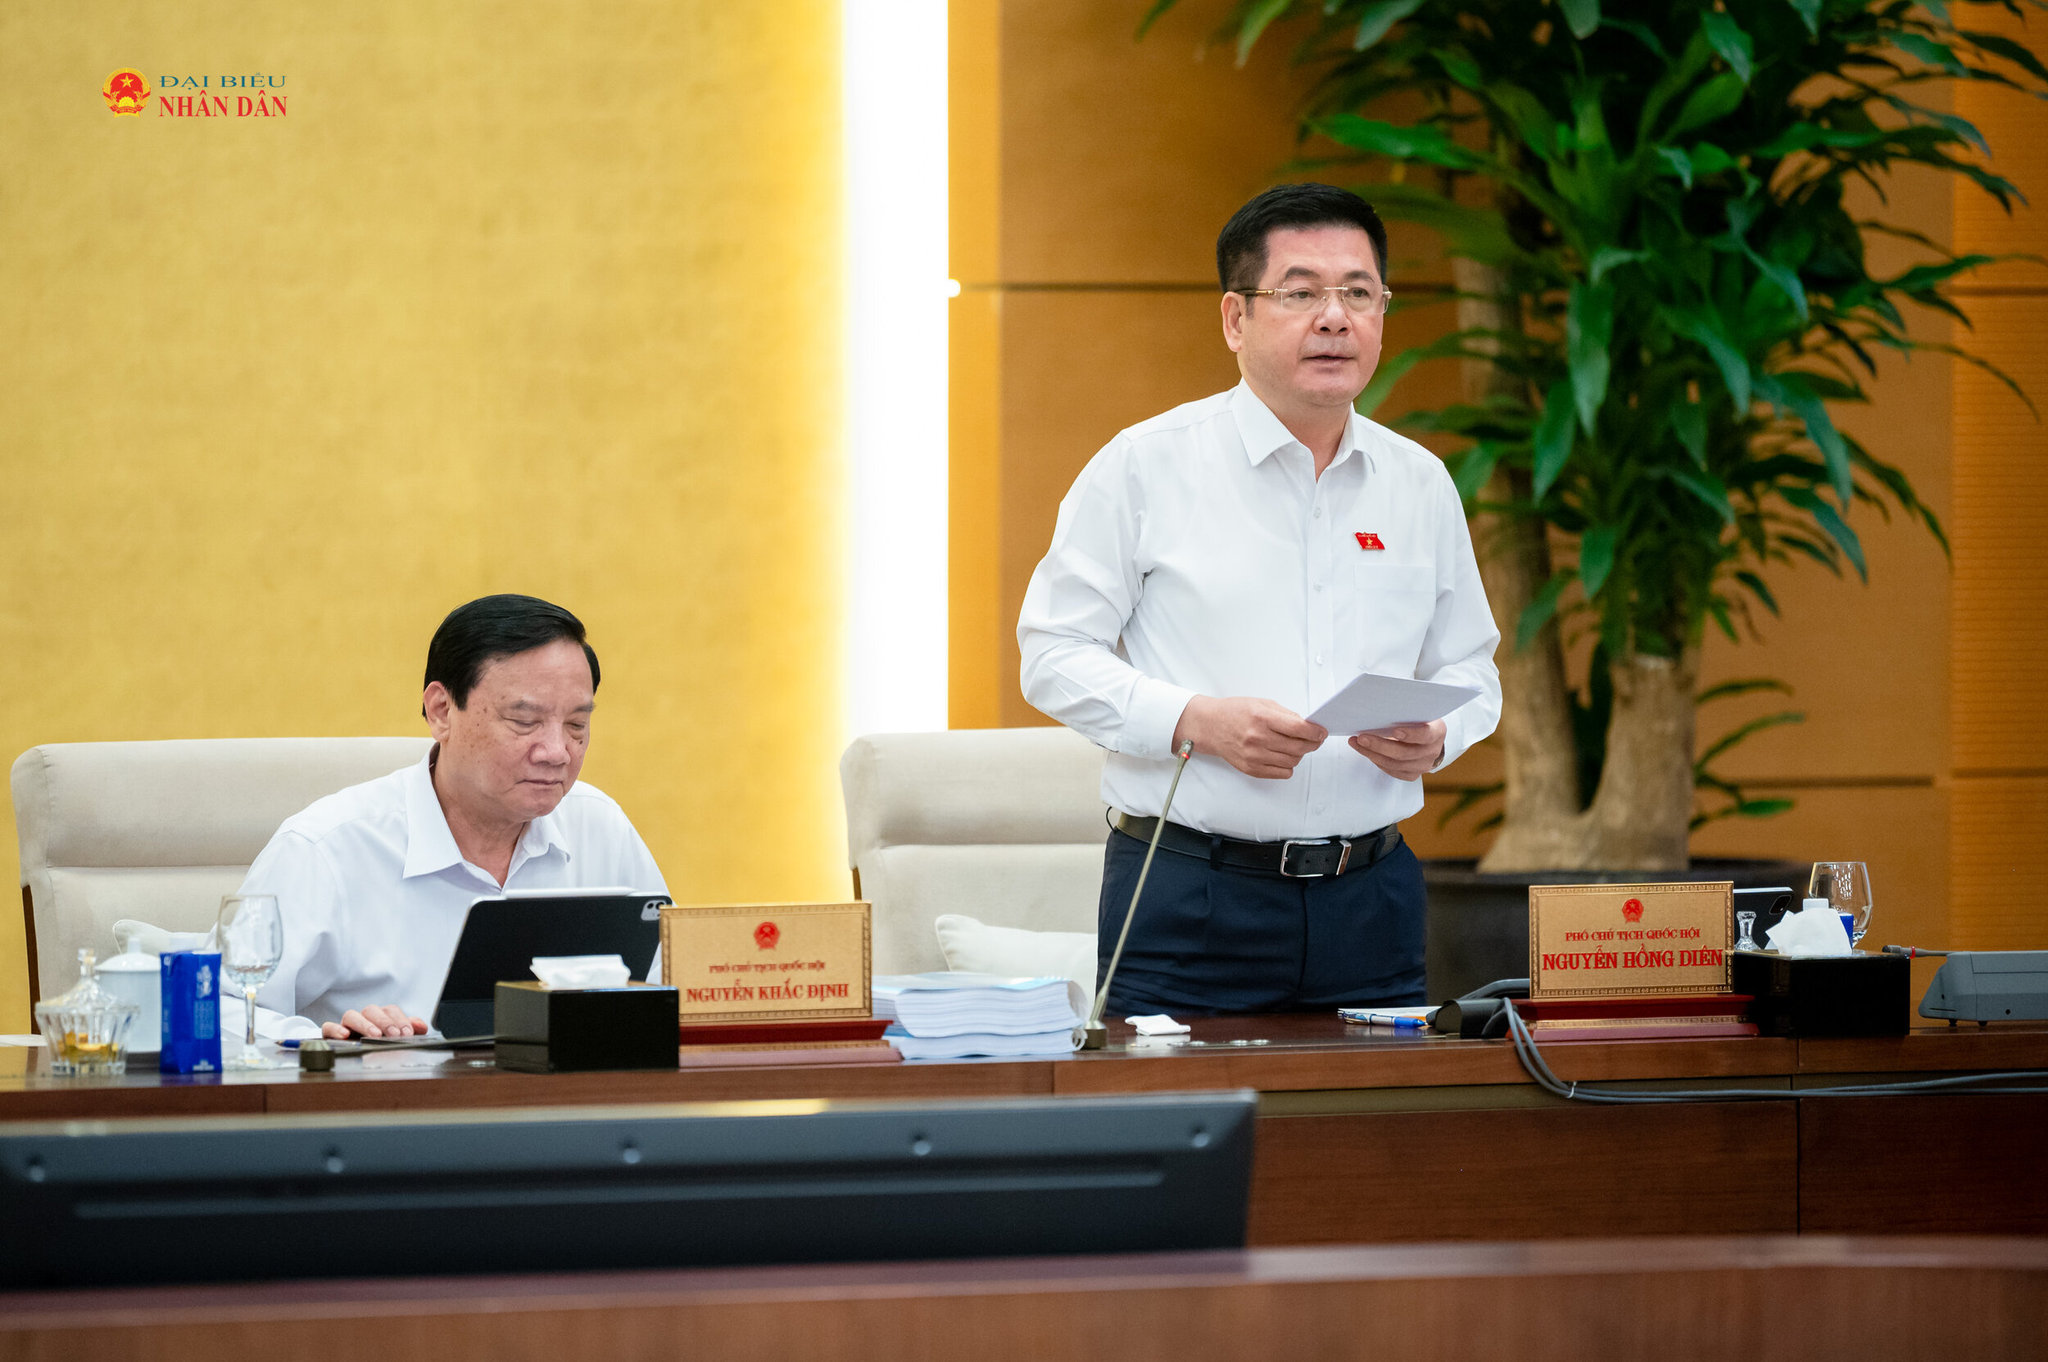
Ví dụ, cùng là dữ liệu cấp độ 3 nhưng việc chuyển dữ liệu đã mã hóa để xử lý kỹ thuật có giới hạn truy cập và khả năng thu hồi sẽ có mức độ rủi ro khác với việc chuyển toàn bộ dữ liệu gốc để lưu trữ, khai thác lâu dài ở nước ngoài. Với lý do đó, Phó Chủ tịch Quốc hội Nguyễn Hồng Diên đề nghị, kết hợp đánh giá rủi ro cụ thể của hoạt động chuyển dữ liệu để xác định điều kiện và biện pháp kiểm soát phù hợp.
Nghiên cứu lộ trình để mật mã an ninh từng bước trở thành giải pháp dự phòng
Chủ nhiệm Ủy ban Khoa học, Công nghệ và Môi trường Nguyễn Thanh Hải nêu vấn đề: hiện nay còn nhiều nhu cầu khác về bảo vệ thông tin, mã hóa, xác thực, chữ ký số cho cá nhân, doanh nghiệp.
Thực tiễn cũng cho thấy, nguy cơ mất an toàn thông tin từ sự phát triển của công nghệ lượng tử cho thấy mọi mật mã hiện nay có nguy cơ bị máy tính lượng tử đủ mạnh phá vỡ; bí mật nhà nước thường có thời hạn bảo vệ kéo dài hàng chục năm, nên nếu chỉ dựa vào một hệ thống mật mã duy nhất, toàn bộ dữ liệu lưu trữ có nguy cơ bị lộ lọt đồng loạt nếu thuật toán đó bị phá vỡ. Chuẩn mực quốc tế coi mô hình mật mã kép (hybrid) là xu hướng bắt buộc. Mật mã an ninh theo mô hình hybrid là lớp bảo vệ thứ hai, song song và độc lập về mặt kỹ thuật với mật mã cơ yếu, không làm suy giảm vai trò quản lý nhà nước thống nhất của Ban Cơ yếu Chính phủ mà bổ sung năng lực dự phòng quốc gia. Kinh nghiệm quốc tế đều duy trì hơn một cơ quan, hơn một hệ thống mật mã để giảm thiểu rủi ro.
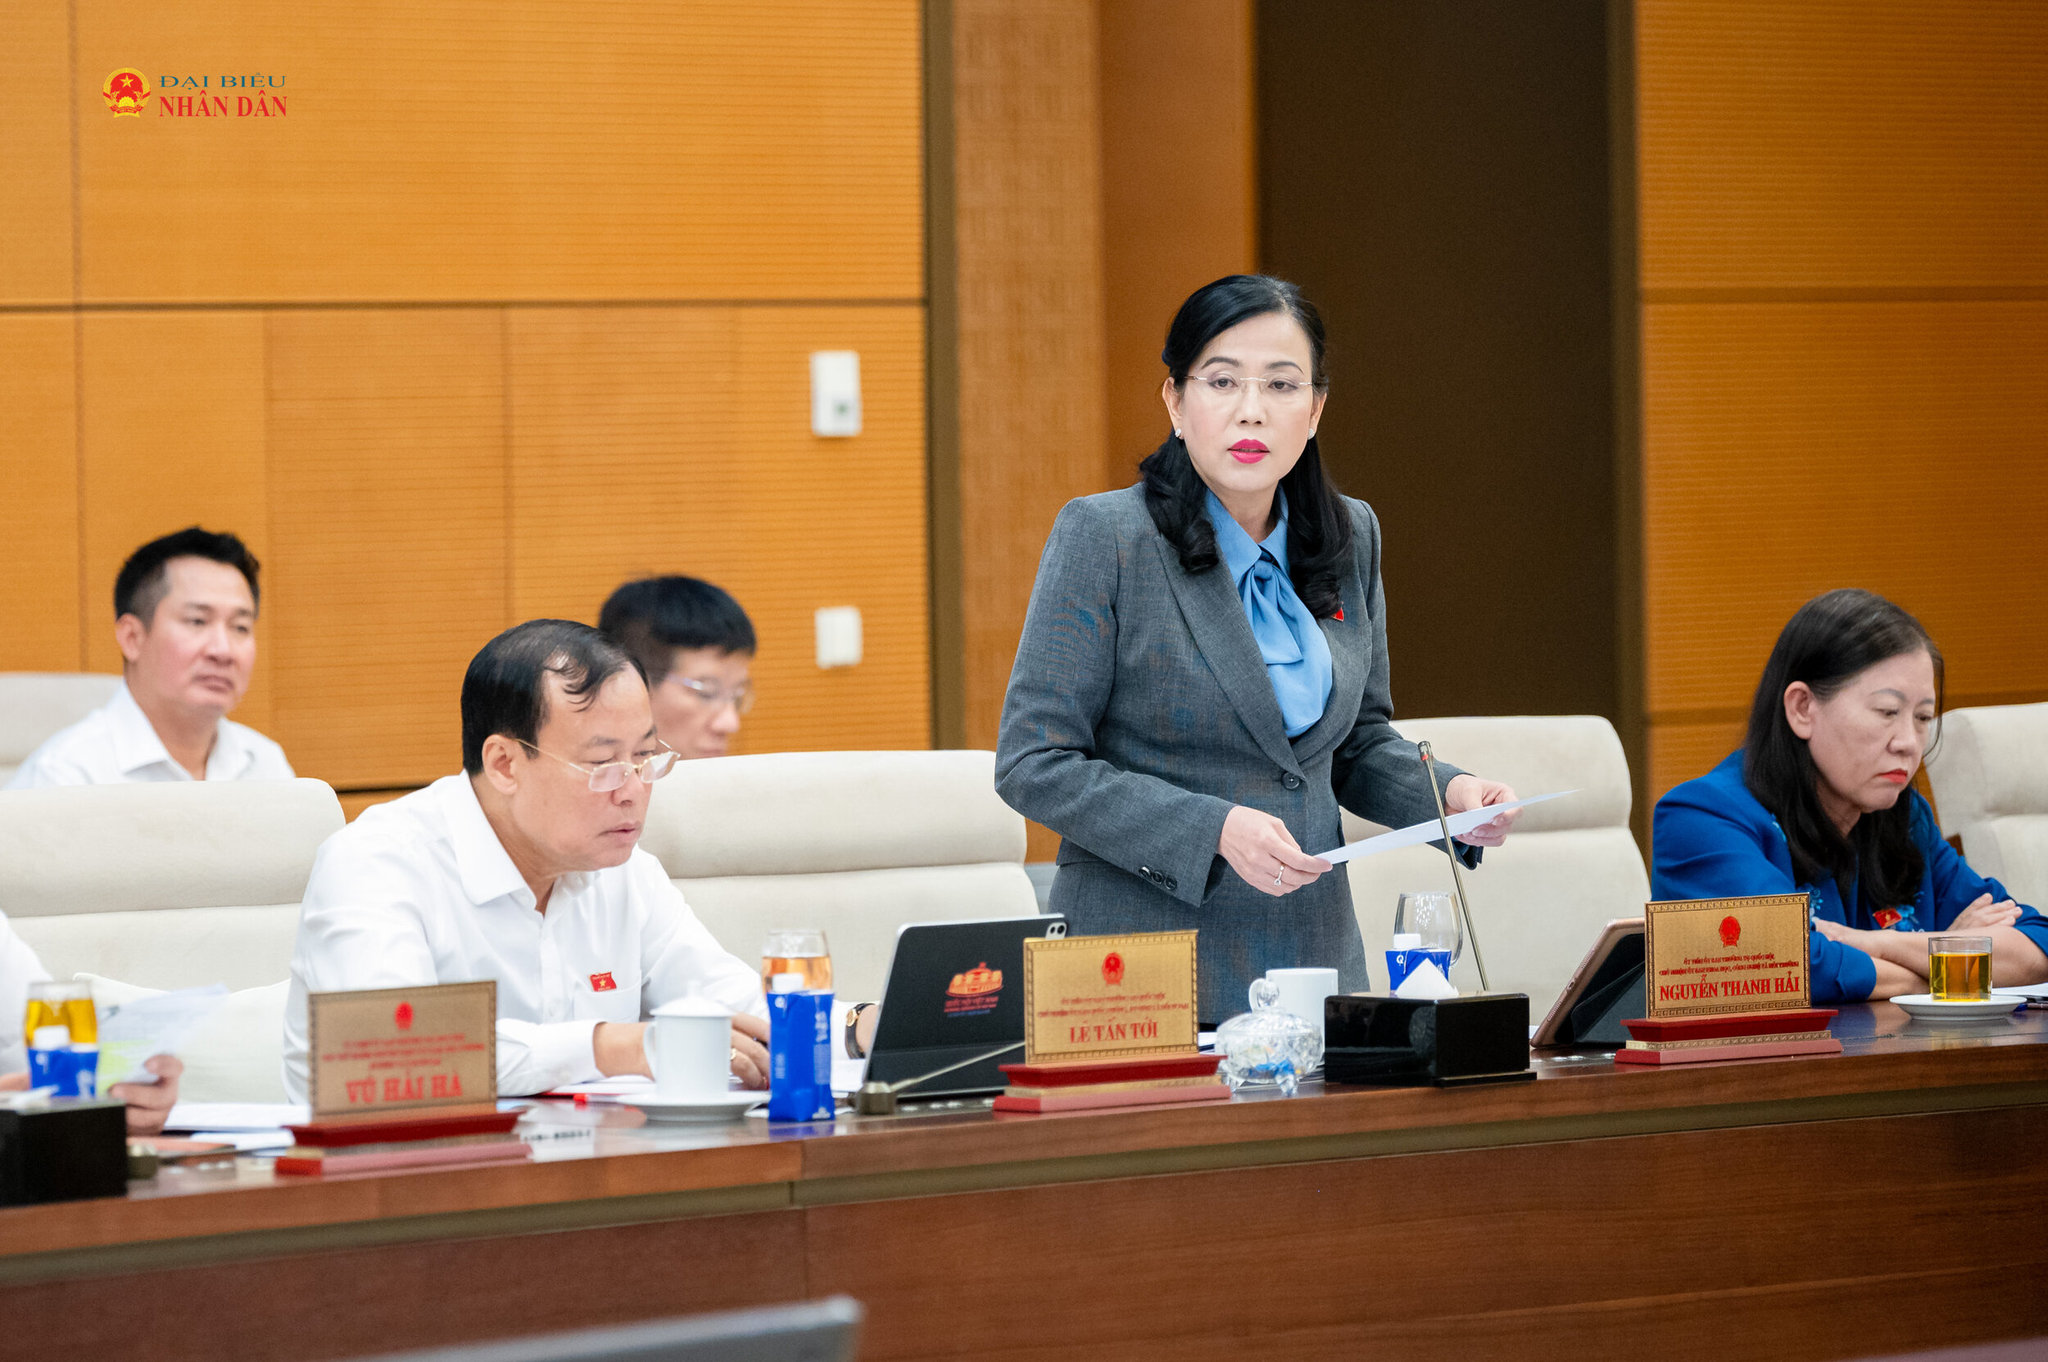
Chủ nhiệm Ủy ban Khoa học, Công nghệ và Môi trường Nguyễn Thanh Hải đánh giá cao việc Bộ Công an thí điểm xây dựng mật mã an ninh bảo vệ dữ liệu của mình là bước đi tiên phong, đột phá, thể hiện tư duy an ninh chủ động, bản lĩnh tự chủ công nghệ. Đồng thời đề nghị, cần nghiên cứu kỹ khả năng và lộ trình để mật mã an ninh từng bước trở thành giải pháp dự phòng song hành bảo vệ bí mật nhà nước một cách toàn diện hơn trong tương lai.