Đổi mới cách tiếp cận, bảo đảm an ninh công trình quan trọng trước những rủi ro mới
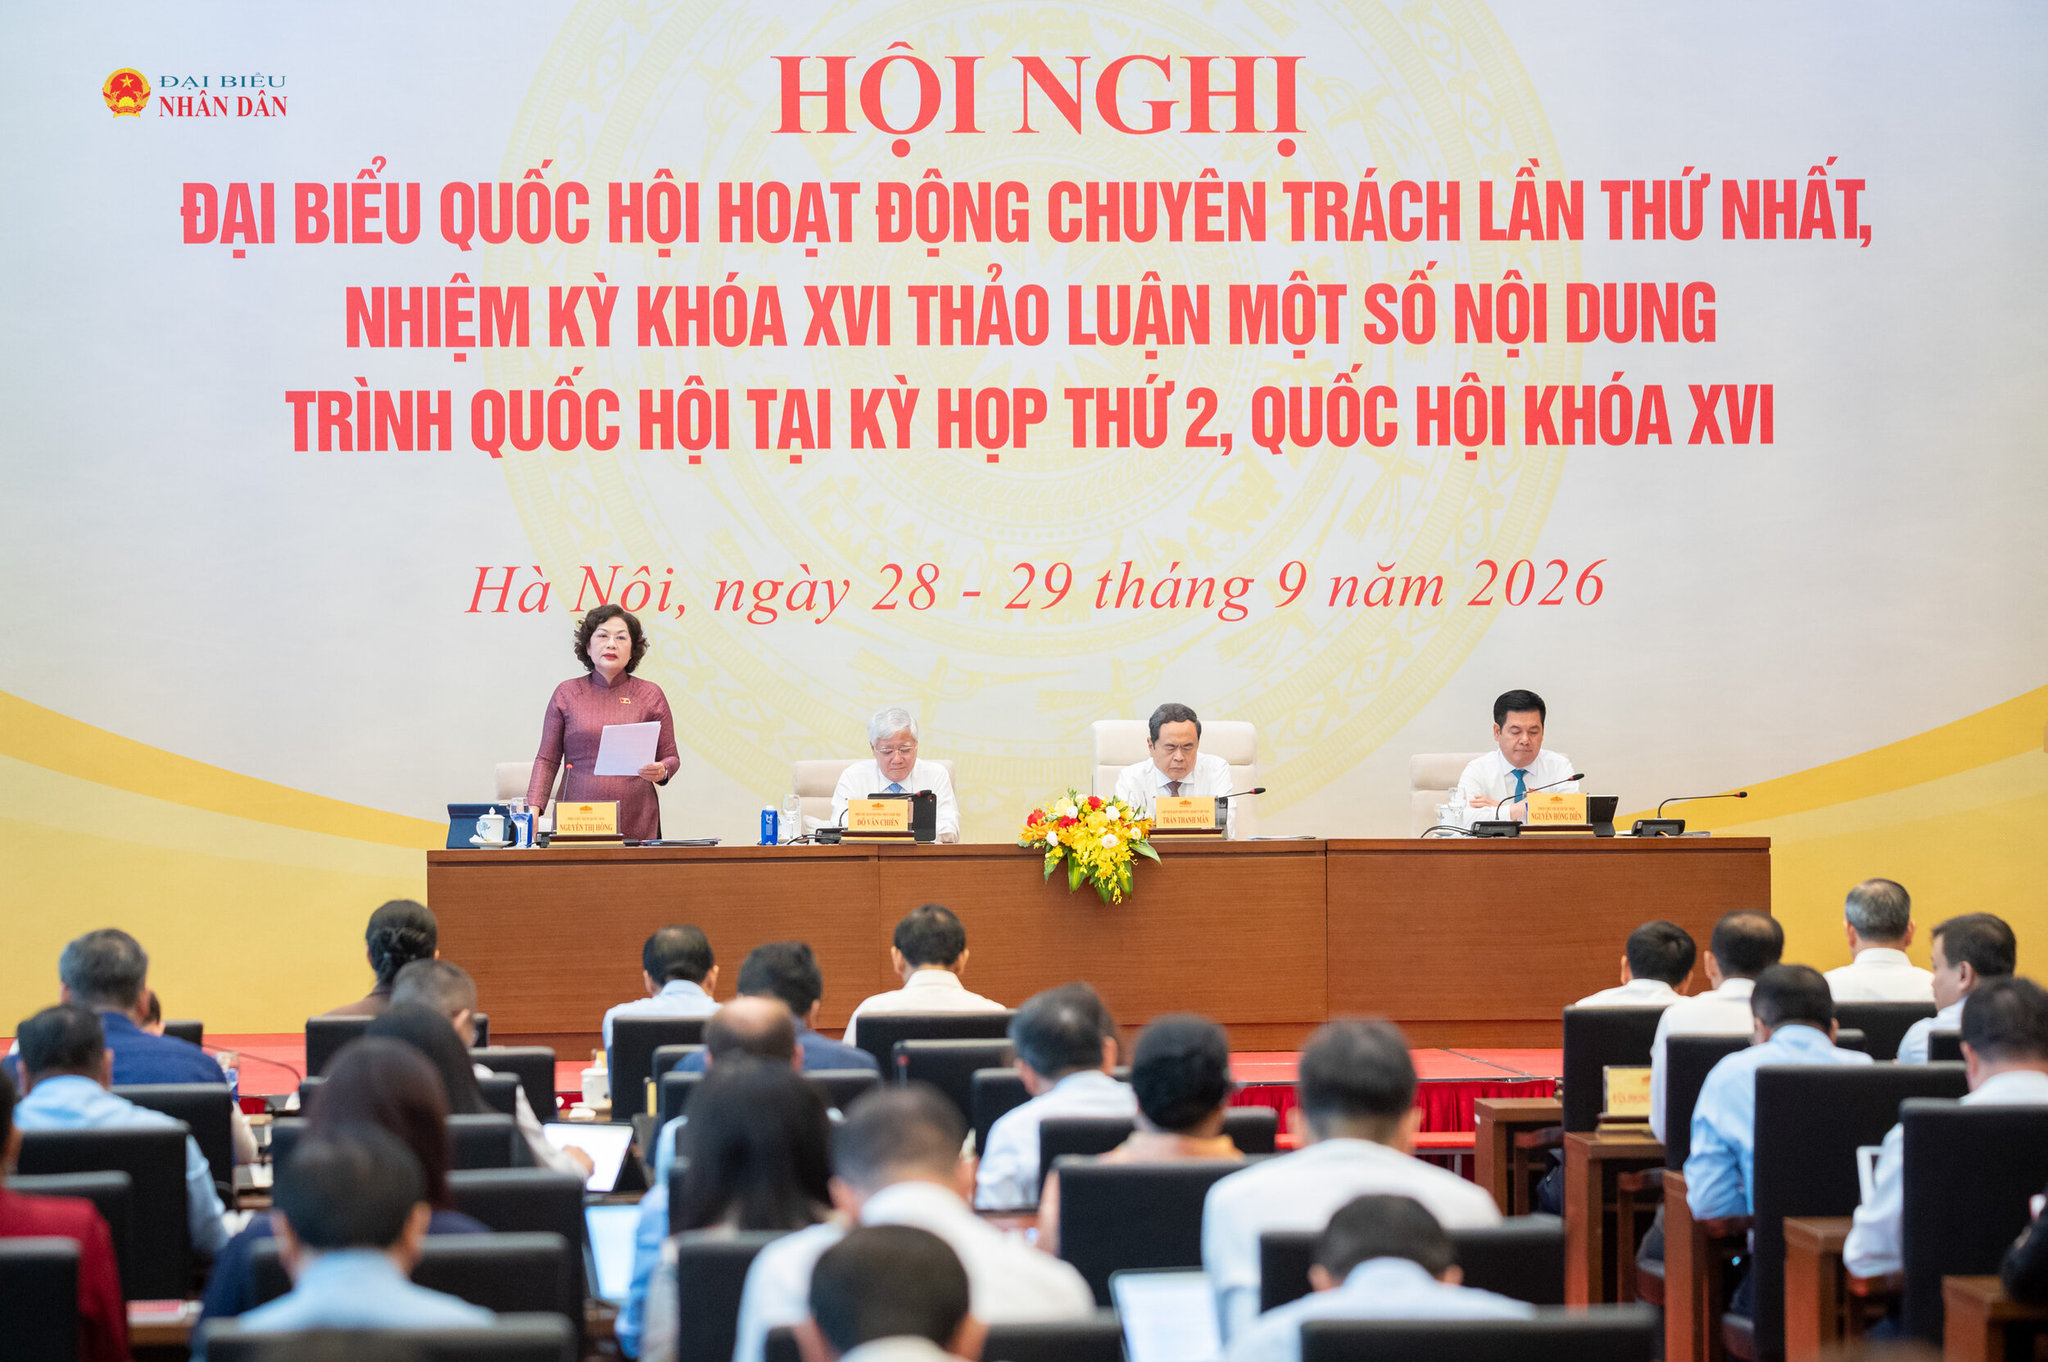
Thảo luận về dự án Luật Bảo vệ công trình quan trọng liên quan đến an ninh quốc gia, các ĐBQH hoạt động chuyên trách đề nghị tiếp tục hoàn thiện quy định về tiêu chí xác định, phạm vi bảo vệ, phân định rõ trách nhiệm giữa các cấp; đồng thời bảo đảm sự liên thông giữa các khâu thẩm định, tránh phát sinh thủ tục chồng chéo, nhất là trong bối cảnh nhiều công trình thiết yếu đang chuyển dịch mạnh sang môi trường số.
Phân định rõ trách nhiệm giữa các cấp
ĐBQH Lò Thị Luyến (Điện Biên) đề nghị làm rõ khái niệm “cơ quan quản lý, sử dụng công trình”, bởi cụm từ này được sử dụng nhiều trong dự thảo Luật nhưng chưa được giải thích cụ thể. Theo đại biểu, cần xác định rõ đây là cơ quan, tổ chức, đơn vị được giao trực tiếp quản lý, vận hành, khai thác, sử dụng công trình.
Liên quan trách nhiệm của chính quyền địa phương trong quản lý công trình an ninh, đại biểu đề nghị không quy định chung chung trách nhiệm của UBND các cấp mà cần phân định cụ thể giữa cấp tỉnh và cấp xã, phù hợp với Luật Tổ chức chính quyền địa phương.
Đại biểu Lò Thị Luyến cũng đề nghị rà soát quy định về biện pháp bảo vệ trong trường hợp đặc biệt, cấp thiết. Theo đó, cần bảo đảm thống nhất với Luật Tình trạng khẩn cấp, nhất là về điều kiện áp dụng biện pháp mà pháp luật chưa quy định, thẩm quyền quyết định và trách nhiệm báo cáo. Việc thống nhất giữa các luật sẽ góp phần tránh tình trạng cùng một cơ chế đặc biệt nhưng được quy định khác nhau về trình tự, thẩm quyền.
Về trình tự đưa công trình vào hoặc đưa ra khỏi danh mục công trình quan trọng liên quan đến an ninh quốc gia, đại biểu Lò Thị Luyến đề nghị rà soát mối liên hệ giữa các quy định về hồ sơ, trình tự thẩm định với yêu cầu bảo vệ ngay từ giai đoạn đầu tư. Nếu trong quá trình thẩm định chủ trương đầu tư, cơ quan có thẩm quyền đã lấy ý kiến Bộ Công an về yêu cầu đưa công trình vào danh mục thì kết quả này cần được kế thừa, sử dụng trong hồ sơ sau đó; chỉ thực hiện thẩm định lại khi quy mô thiết kế, tính chất hoặc yêu cầu bảo vệ có thay đổi.
Cùng quan điểm, ĐBQH Thạch Phước Bình (Vĩnh Long) đề nghị làm rõ sự liên thông giữa các bước thẩm định, tránh việc xem xét lặp lại. Theo đại biểu, việc phân loại công trình cần dựa trên hậu quả nếu xảy ra sự cố, phạm vi ảnh hưởng, mức độ phụ thuộc, khả năng thay thế và thời gian khôi phục, thay vì chỉ căn cứ vào tên gọi hoặc lĩnh vực hoạt động. Việc phân loại cũng cần gắn với yêu cầu bảo vệ tương ứng, từ kiểm soát khu vực, lực lượng, phương tiện, giám sát đến phương án dự phòng và khôi phục hoạt động.
Đại biểu cũng đề nghị quy định khung thời hạn đối với các bước lấy ý kiến, thẩm định, trình quyết định; đồng thời xác định rõ cơ quan đầu mối đối với những công trình liên tỉnh, liên vùng, liên ngành. Qua đó vừa bảo đảm yêu cầu bảo vệ, vừa hạn chế thủ tục trùng lặp.
Đối với các công trình đã được xác định theo Pháp lệnh năm 2007, đại biểu Lò Thị Luyến đề nghị quy định rõ thời hạn rà soát, phân loại lại theo cơ chế mới, đồng thời xác định trách nhiệm của cơ quan chủ trì và phương án xử lý đối với những công trình không còn đáp ứng tiêu chí.
Mở rộng cách tiếp cận trước những rủi ro mới
Một vấn đề mới được đặt ra là phạm vi bảo vệ công trình trong bối cảnh hạ tầng số, trung tâm dữ liệu và điện toán đám mây ngày càng giữ vai trò quan trọng đối với hoạt động của nền kinh tế và đời sống xã hội.
ĐBQH Tô Ái Vang (Cần Thơ) cho rằng, các nguy cơ hiện nay không chỉ tập trung ở những công trình có tính chất vật lý mà còn xuất hiện đối với hạ tầng số, hệ thống dữ liệu quốc gia và hạ tầng điện toán đám mây cốt lõi. Do đó, đề nghị nghiên cứu bổ sung phạm vi bảo vệ đối với cả công trình hạ tầng vật lý và phi vật lý, tạo cơ sở pháp lý đồng bộ với các quy định về an ninh mạng, an ninh dữ liệu.
Tại quy định về phạm vi bảo vệ, đại biểu cho rằng, nếu chỉ xác định theo vùng đất, vùng nước, vùng trời sẽ khó bao quát đầy đủ những công trình mà nguy cơ bị xâm phạm có thể đến từ không gian mạng, không phụ thuộc vào khoảng cách địa lý. Vì vậy, cần nghiên cứu phạm vi bảo vệ đối với nhóm công trình thuộc hạ tầng số, an ninh dữ liệu, trong đó có thể tính đến các yêu cầu về an toàn thông tin, kết nối mạng, kiểm soát mã độc và phòng thủ từ xa.
ĐBQH Bùi Văn Dũng (Thanh Hóa) đề nghị cụ thể hóa chính sách ưu tiên nguồn lực theo mức độ rủi ro và hậu quả khi chức năng thiết yếu của công trình bị gián đoạn. Việc phân loại cần tính đến mức độ phụ thuộc, phạm vi và số người chịu tác động, nguy cơ lan truyền sang các hệ thống thiết yếu khác, thời gian khôi phục và khả năng thay thế.
Theo đại biểu, một công trình dù không bị phá hủy về vật chất nhưng hoạt động vẫn có thể bị gián đoạn nghiêm trọng khi hệ thống thông tin gặp sự cố. Vì vậy, danh mục công trình cần được thường xuyên rà soát khi công năng, công nghệ hoặc phương thức kết nối thay đổi, tránh bỏ sót những điểm có quy mô nhỏ nhưng tiềm ẩn rủi ro lớn.
Đồng thời, yêu cầu ứng dụng công nghệ hiện đại cần được chuyển thành yêu cầu bảo vệ ngay từ khâu quy hoạch, thiết kế và lựa chọn công nghệ. Đánh giá rủi ro an ninh cần được thực hiện từ giai đoạn chuẩn bị đầu tư; phương án bảo vệ phải tính đến kiểm soát truy cập, dự phòng, vận hành, thay thế và khôi phục khi xảy ra sự cố.
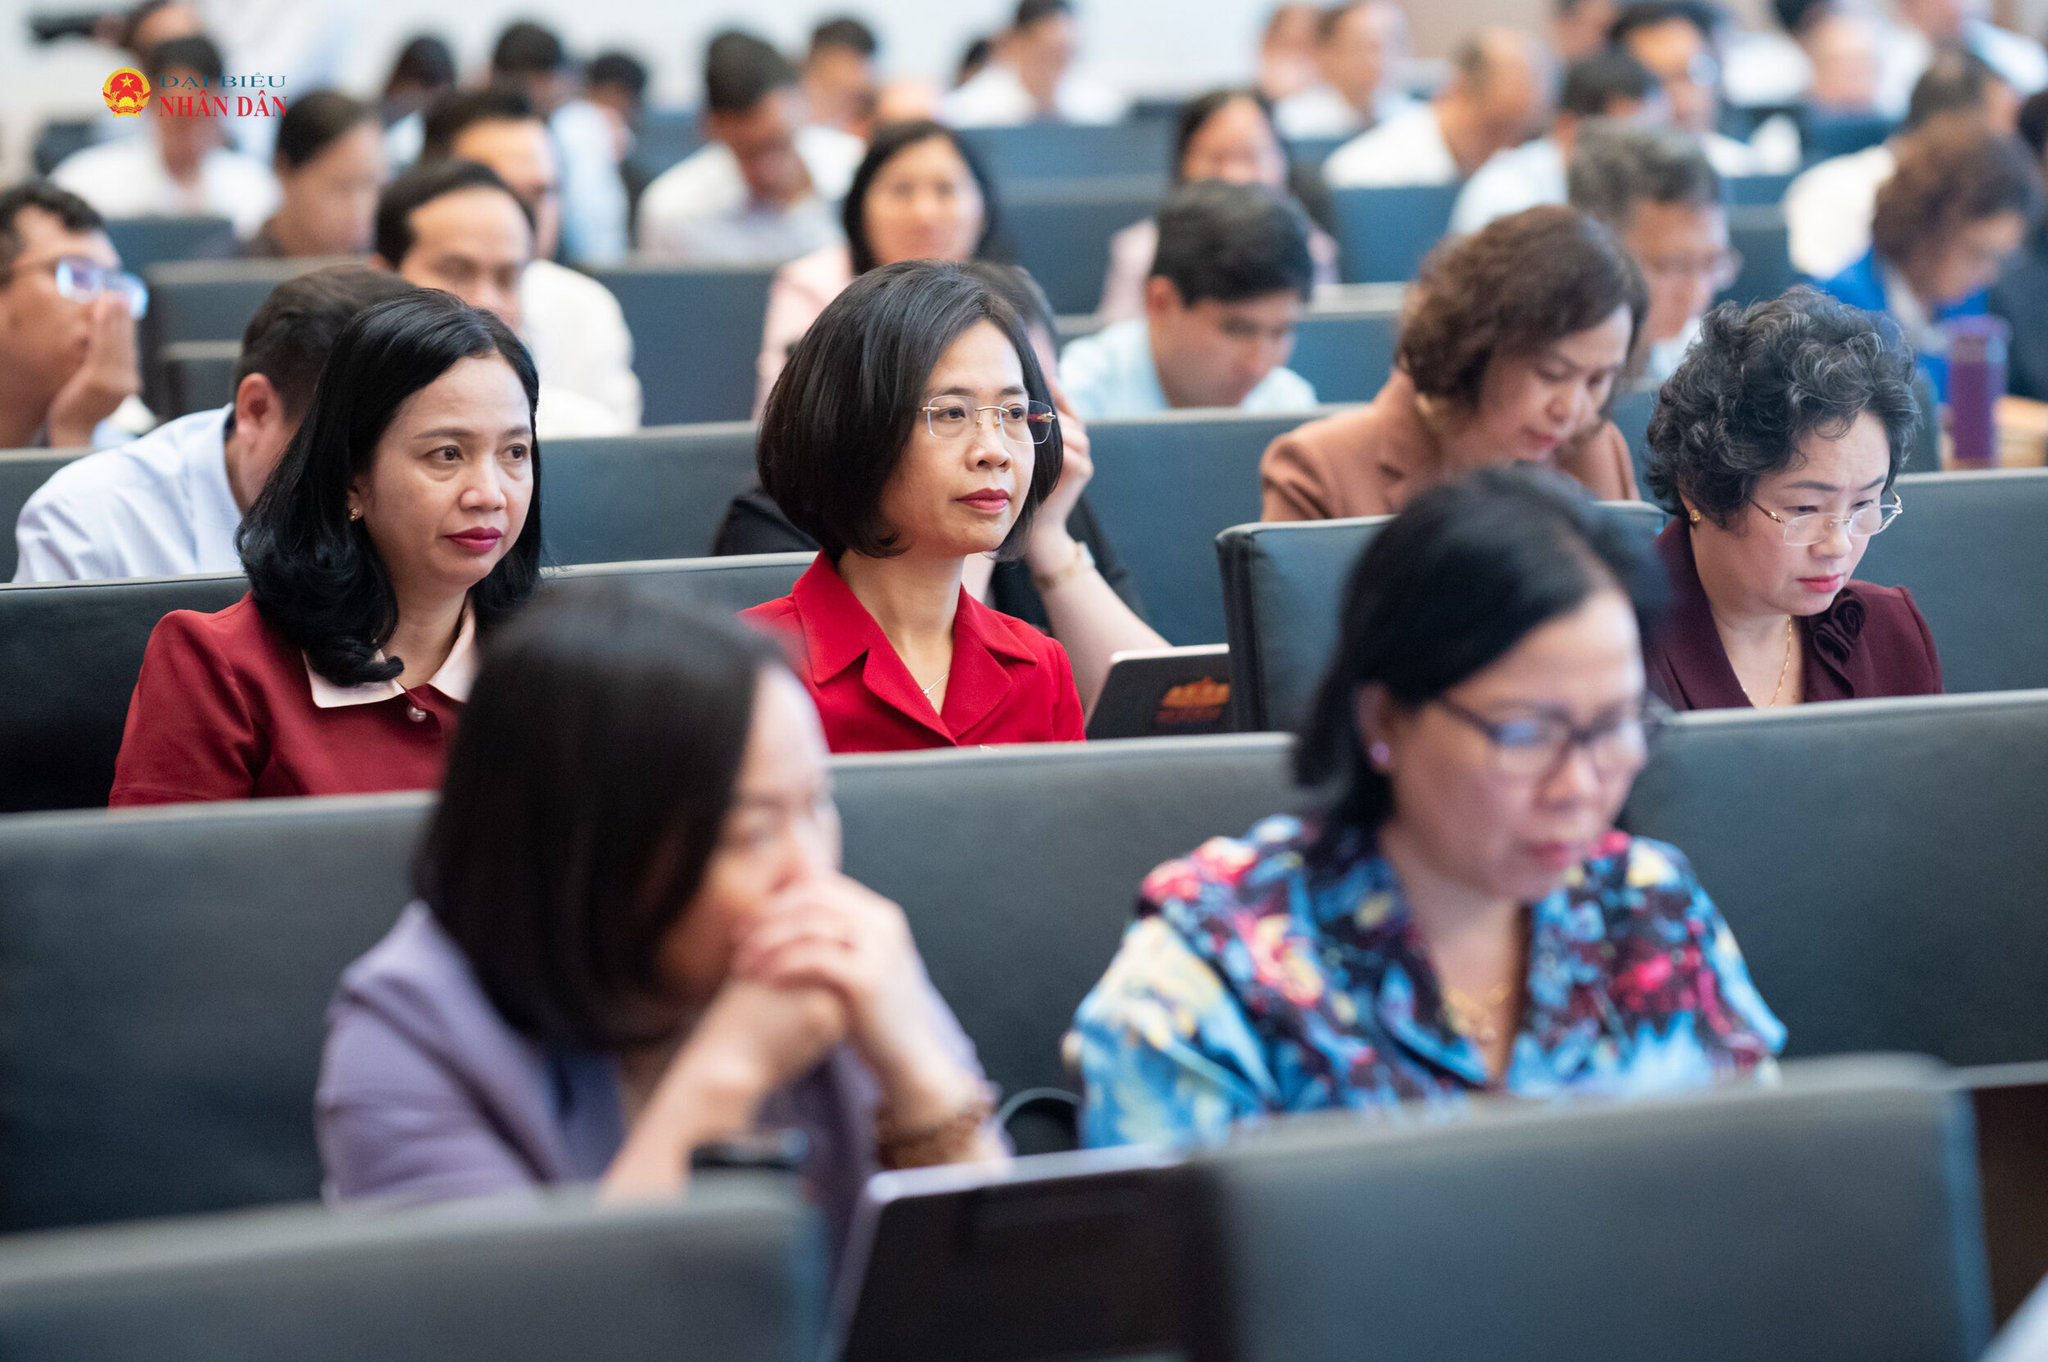
Các ĐBQH hoạt động chuyên trách nhấn mạnh yêu cầu đặt ra đối với dự án Luật không chỉ là xác lập cơ chế bảo vệ chặt chẽ đối với các công trình quan trọng mà còn phải bảo đảm tính thống nhất của hệ thống pháp luật, phân định rõ trách nhiệm, giảm thủ tục trùng lặp và chủ động thích ứng với những phương thức, nguy cơ mới. Đây là cơ sở để nâng cao hiệu quả bảo vệ công trình quan trọng liên quan đến an ninh quốc gia ngay từ khâu đầu tư, trong quá trình vận hành và khi phát sinh tình huống bất thường.