
Bảo vệ dữ liệu xuyên suốt vòng đời, quản lý theo cấp độ rủi ro
Thảo luận tại Tổ 16 về dự án Luật An ninh dữ liệu, ĐBQH Vũ Minh Đạo (Lai Châu) bày tỏ nhất trí với sự cần thiết ban hành Luật An ninh dữ liệu, cơ bản tán thành cách tiếp cận bảo vệ dữ liệu xuyên suốt vòng đời, quản lý theo cấp độ rủi ro và phân định trách nhiệm giữa các chủ thể.
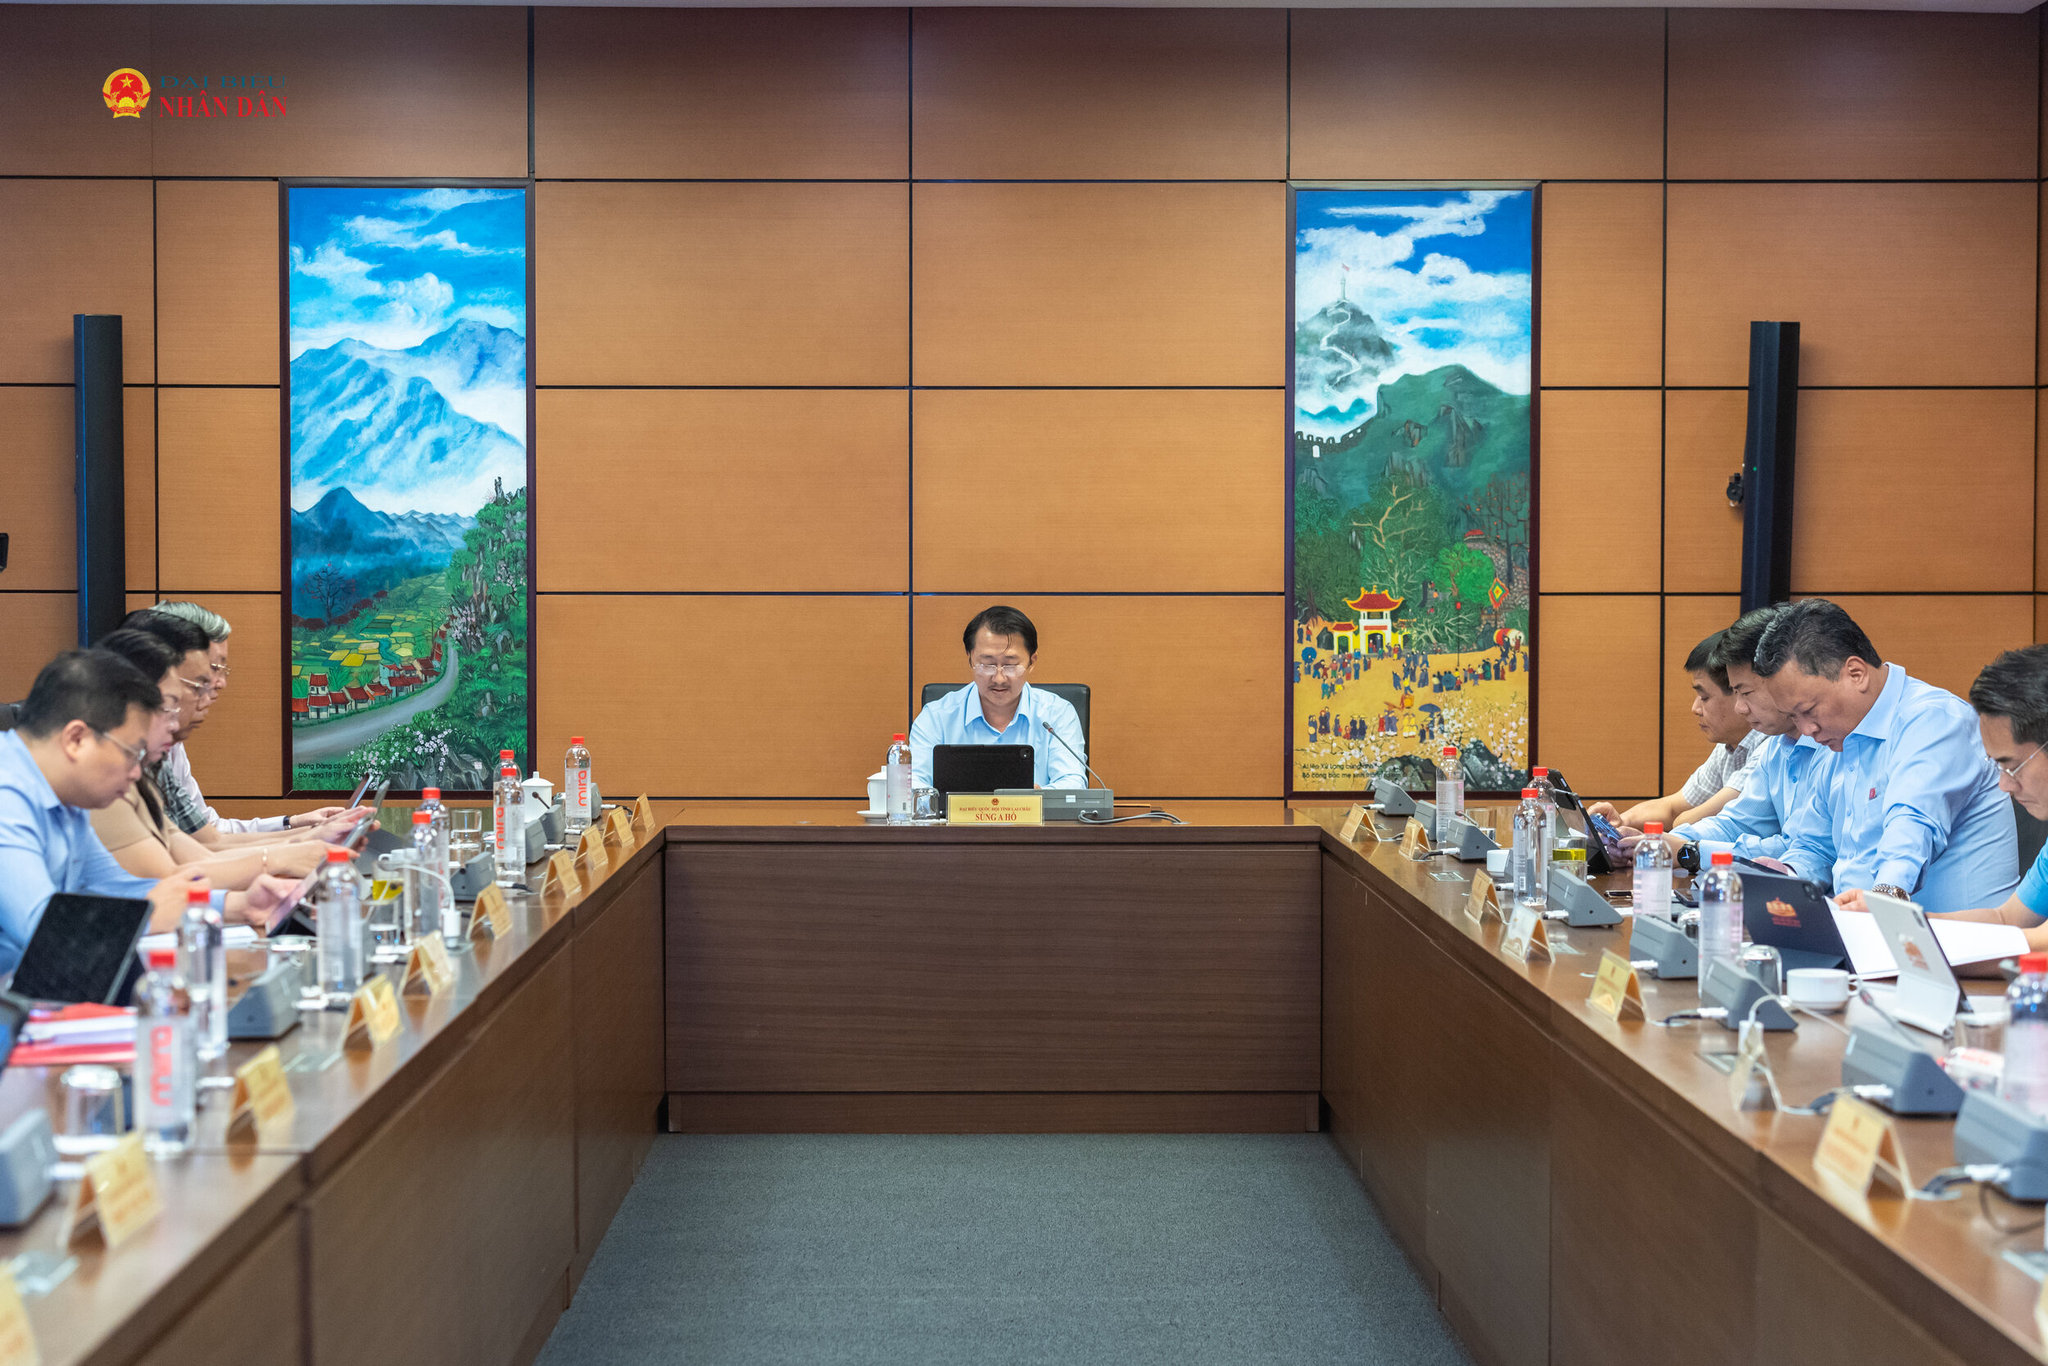
Chiều 26/10, Tổ 16 (gồm Đoàn ĐBQH tỉnh An Giang, Lai Châu) thảo luận về: Dự án Luật An ninh dữ liệu; dự án Luật Định danh và xác thực điện tử; dự án Luật Xử lý vi phạm hành chính (sửa đổi).
ĐBQH Vũ Minh Đạo (Lai Châu) bày tỏ nhất trí với sự cần thiết ban hành Luật An ninh dữ liệu. Về xác định cấp độ rủi ro an ninh dữ liệu tại Điều 8, đại biểu tán thành việc phân chia thành năm cấp độ; nhấn mạnh đây là căn cứ quyết định nghĩa vụ bảo vệ, chi phí tuân thủ và mức độ hạn chế đối với hoạt động xử lý dữ liệu, nên tiêu chí phân cấp cần rõ ràng, dễ áp dụng và có thể kiểm chứng. Đại biểu đề nghị chú trọng hơn đến tính chất dữ liệu và hậu quả khi bị xâm phạm, bên cạnh yếu tố số lượng bản ghi hoặc quy mô xử lý.
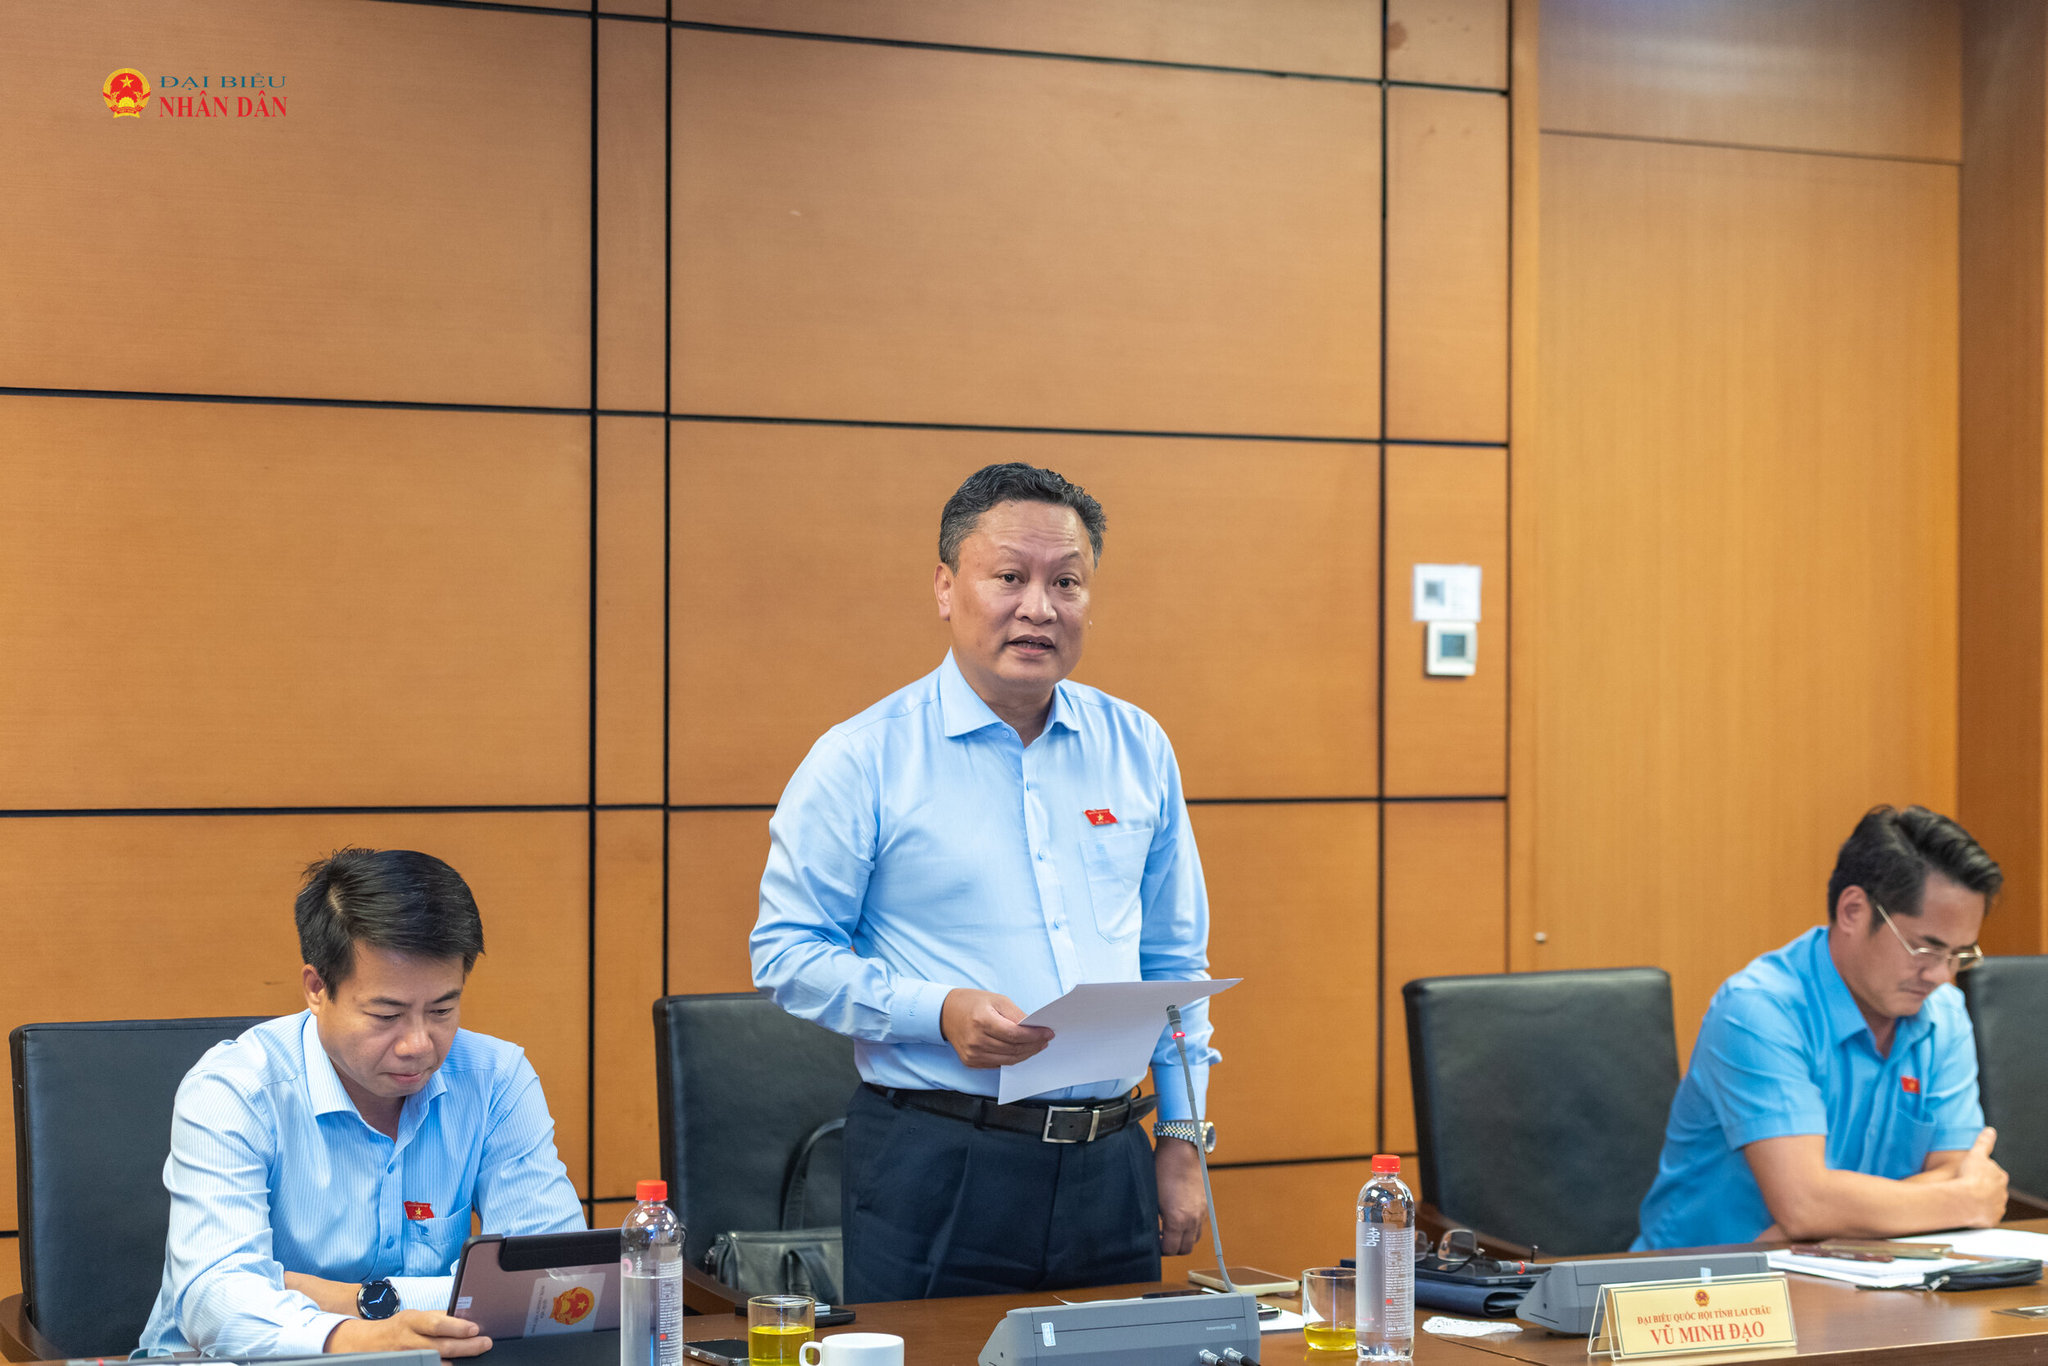
"Một tập dữ liệu không lớn về trẻ em bị xâm hại, người mắc bệnh hiểm nghèo hoặc thông tin di truyền vẫn có thể gây tổn hại rất nghiêm trọng khi bị tiết lộ. Đối với dữ liệu sinh trắc học và dữ liệu gen, đề nghị nghiên cứu ngưỡng xác định riêng. Mật khẩu bị lộ có thể thay đổi, nhưng khuôn mặt, vân tay hay đặc điểm di truyền thì rất khó thay đổi; hậu quả có thể kéo dài suốt đời, thậm chí liên quan đến người thân", đại biểu cho hay.
Đối với dữ liệu cấp độ 5, đại biểu Vũ Minh Đạo cho rằng cần có cơ chế xác nhận hoặc quyết định của cơ quan chuyên trách, gắn với thông báo rõ cho chủ quản dữ liệu. Không nên để chủ quản tự xác định, chỉ đến khi kiểm tra mới biết dữ liệu thuộc diện phải áp dụng những yêu cầu bảo vệ cao nhất. Đồng thời, cần làm rõ việc đánh giá lại cấp độ khi nhiều tập dữ liệu được tích tụ, kết nối. Dữ liệu từ từng camera có thể có phạm vi hạn chế, nhưng khi kết nối cả hệ thống có thể nhận diện, theo dõi hành trình và thói quen của nhiều người.
Về bảo vệ dữ liệu trong ứng dụng trí tuệ nhân tạo tại Điều 15, đại biểu đề nghị làm rõ ba vấn đề. Thứ nhất, dữ liệu được thu thập cho một mục đích không đồng nghĩa với việc được tự động sử dụng để huấn luyện AI cho mọi mục đích khác. Ví dụ, bệnh án được tạo lập để khám, chữa bệnh hay dữ liệu học sinh được thu thập để quản lý, giáo dục; việc sử dụng tiếp cho AI phải có căn cứ, giới hạn mục đích, phạm vi và thời hạn rõ ràng.
Thứ hai, khi AI được cấp quyền truy cập dữ liệu, phải xác định chủ thể chịu trách nhiệm về việc cấp quyền, giám sát và vận hành. Việc hệ thống tự động thực hiện hành động không được trở thành lý do để không xác định được trách nhiệm khi xảy ra sự cố. Thứ ba, tại khoản 5 Điều 15, cần phân biệt thời hạn triển khai biện pháp khẩn cấp với thời hạn khắc phục triệt để. Trong 72 giờ có thể yêu cầu cô lập chức năng, thu hồi quyền truy cập hoặc khôi phục phiên bản an toàn; việc huấn luyện lại và kiểm thử toàn bộ mô hình có thể cần thời gian dài hơn. Đại biểu đề nghị quy định theo hướng phải xử lý ngay nguy cơ, đồng thời có phương án và thời hạn khắc phục triệt để được giám sát, thay vì áp dụng một thời hạn chung cho mọi công việc.
Về nguồn lực thực hiện và quy định chuyển tiếp tại Điều 5, Điều 25, Điều 29, đại biểu Vũ Minh Đạo đề nghị chính sách hỗ trợ cần cụ thể hơn đối với cơ sở y tế, trường học, chính quyền cấp xã và đơn vị ở miền núi, vùng khó khăn. Đối với địa bàn như Lai Châu, việc thực hiện cần có nền tảng dùng chung đáp ứng yêu cầu bảo vệ, công cụ hướng dẫn phân cấp dữ liệu, đầu mối hỗ trợ kỹ thuật và quy trình ứng phó sự cố phù hợp năng lực cơ sở. Có thể tổ chức đội ngũ chuyên môn hỗ trợ nhiều đơn vị, gắn với người chịu trách nhiệm tại từng đơn vị.
Đại biểu bày tỏ mong muốn dự thảo Luật tiếp tục được hoàn thiện theo hướng rõ tiêu chí, rõ trách nhiệm, rõ thẩm quyền và bảo đảm điều kiện thực hiện; qua đó bảo vệ dữ liệu quốc gia, bảo vệ người dân và tạo niềm tin cho chuyển đổi số.
ĐBQH Phạm Văn Thắng (An Giang) cũng bày tỏ nhất trí với sự cần thiết ban hành Luật An ninh dữ liệu. Góp ý vào dự thảo Luật, đại biểu cho biết tại điểm c, khoản 2, Điều 11 nêu: "Bộ Quốc phòng thẩm định an ninh dữ liệu đối với hệ thống thông tin quân sự; Ban Cơ yếu Chính phủ thẩm định an ninh dữ liệu đối với hệ thống thông tin cơ yếu".
Căn cứ vào Luật Bảo vệ dữ liệu cá nhân 2025, Điều 39 Luật An ninh mạng 2025, Điều 24 Luật Bảo vệ bí mật nhà nước 2025, đại biểu Phạm Văn Thắng đề nghị cơ quan chủ trì soạn thảo chỉnh lý điểm c khoản 2 Điều 11 dự thảo luật như sau: "Bộ Quốc phòng chủ trì thẩm định an ninh dữ liệu đối với dữ liệu quân sự, quốc phòng thuộc phạm vi quản lý; Ban Cơ yếu Chính phủ thẩm định đối với hệ thống thông tin cơ yếu".
Đối với khoản 6 Điều 26, căn cứ theo các cơ sở pháp lý từ Luật An ninh mạng 2025, Luật Quốc phòng 2018, Luật Dữ liệu 2024, đại biểu Phạm Văn Thắng đề nghị cơ quan soạn thảo chỉnh lý như sau: "Bộ Quốc phòng chịu trách nhiệm trước Chính phủ thực hiện quản lý nhà nước về an ninh dữ liệu đối với dữ liệu, hệ thống thông tin quân sự, quốc phòng thuộc phạm vi quản lý và hệ thống thông tin cơ yếu theo thẩm quyền. Ban Cơ yếu Chính phủ giúp Bộ trưởng Bộ Quốc phòng thực hiện quản lý nhà nước về cơ yếu theo pháp luật về cơ yếu, chủ trì bảo vệ an ninh dữ liệu đối với thông tin cơ yếu".