
Yêu cầu xuyên suốt là bảo đảm an ninh quốc gia
Sáng nay, 26/10, thừa ủy quyền của Chính phủ, Bộ trưởng Bộ Công an, Đại tướng Lương Tam Quang đã trình bày Tờ trình về dự án Luật An ninh dữ liệu.
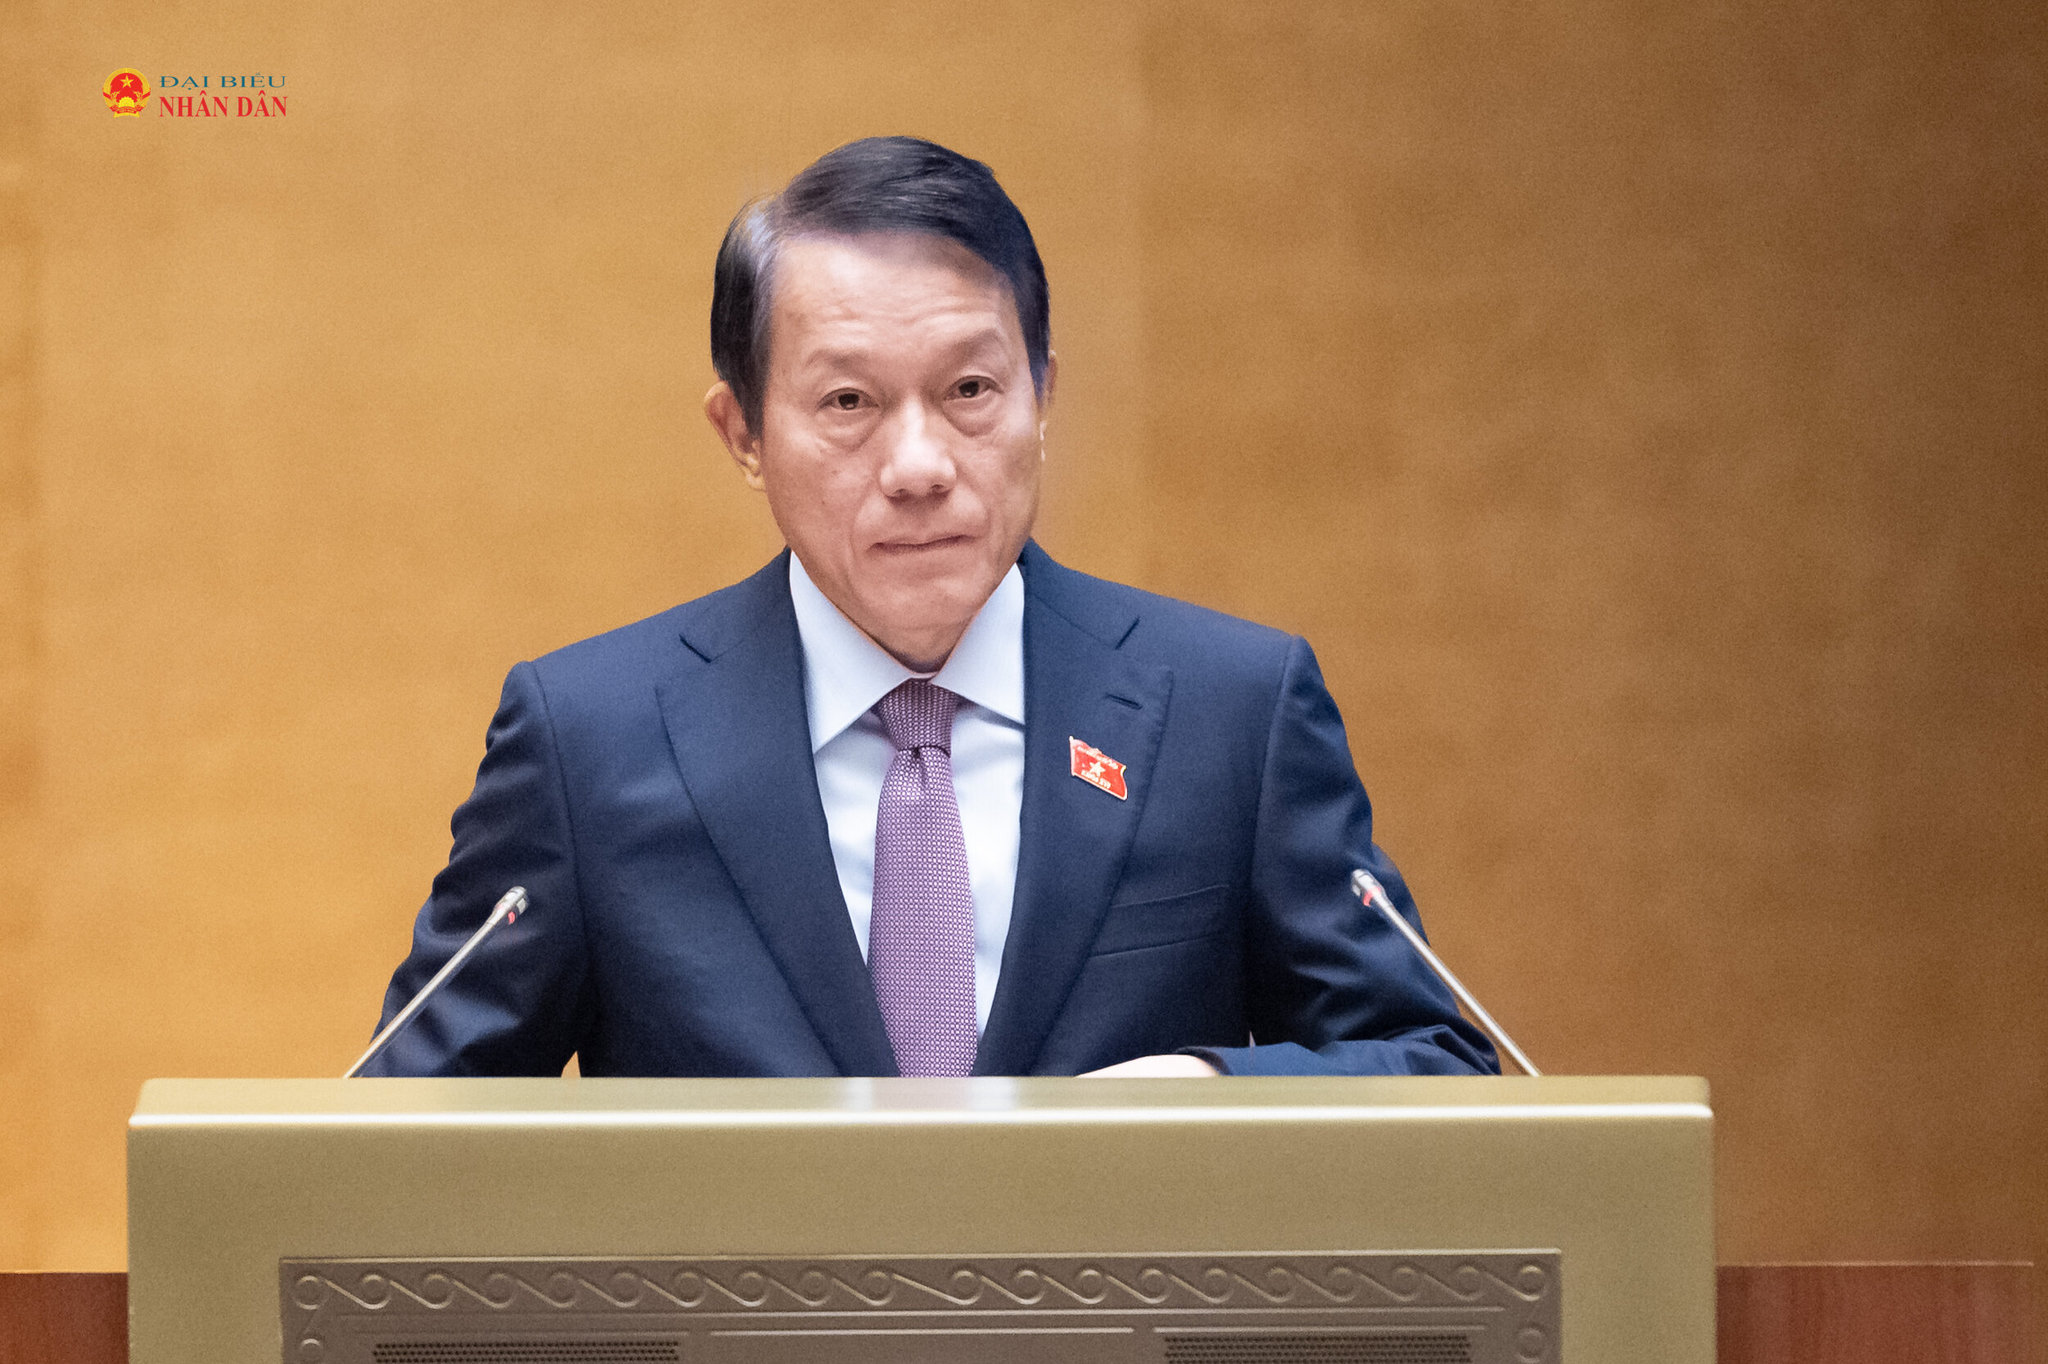
Theo đó, dự thảo Luật được xây dựng nhằm xác lập cơ sở pháp lý để Nhà nước quản lý, bảo vệ dữ liệu thuộc quyền tài phán của Việt Nam; bảo vệ quyền, lợi ích hợp pháp của tổ chức, cá nhân, tạo điều kiện phát triển kinh tế dữ liệu. Quan điểm xây dựng luật nhằm bảo đảm an ninh quốc gia là yêu cầu xuyên suốt; quản lý theo mức độ rủi ro, không áp đặt đồng loạt nghĩa vụ, dữ liệu rủi ro thấp không phát sinh thủ tục…
Dự thảo cũng thể chế hóa các nhóm chính sách lớn, trong đó tập trung vào hoàn thiện thể chế quản lý tài nguyên dữ liệu và xác lập chủ quyền dữ liệu quốc gia; bảo đảm an ninh dữ liệu theo cấp độ rủi ro và xuyên suốt vòng đời dữ liệu; bảo vệ dữ liệu trong lưu trữ, chuyển giao xuyên biên giới, ứng dụng trí tuệ nhân tạo và công nghệ mới; phát triển kinh tế dữ liệu, tự chủ công nghệ; đa dạng hóa nguồn lực, phát triển nhân lực và hợp tác quốc tế.
Trong kỷ nguyên chuyển đổi số, dữ liệu không còn đơn thuần là thông tin được lưu trữ, xử lý mà đã trở thành một loại tư liệu sản xuất đặc biệt, một tài sản chiến lược quyết định năng lực cạnh tranh, sự ổn định kinh tế và an ninh của mỗi quốc gia. Chủ quyền quốc gia trên không gian số, theo đó, không chỉ dừng lại ở việc bảo vệ hạ tầng mạng mà còn mở rộng sang quyền quản lý, kiểm soát và bảo vệ dữ liệu. Mỗi thao tác giao dịch, truy cập, chia sẻ thông tin diễn ra hàng ngày trên không gian mạng đều có thể trở thành mục tiêu bị đánh cắp, trục lợi hoặc bị lợi dụng để xâm phạm an ninh quốc gia nếu không được bảo vệ đúng cách.
Hiện nay, nước ta đã có Luật An ninh mạng, Luật Dữ liệu, Luật Bảo vệ dữ liệu cá nhân, Luật Trí tuệ nhân tạo nhưng mỗi luật chỉ điều chỉnh một khía cạnh riêng. Khoảng trống này khiến nhiều hoạt động xử lý dữ liệu có nguy cơ cao như xử lý dữ liệu quy mô lớn, huấn luyện trí tuệ nhân tạo bằng dữ liệu nhạy cảm, chuyển dữ liệu xuyên biên giới chưa có cơ chế quản lý rủi ro tương xứng.
Hơn nữa mức độ rủi ro về an ninh mạng, an ninh dữ liệu ngày càng gia tăng cả về quy mô lẫn tính chất. Số vụ tấn công mạng có chủ đích, phần lớn nhằm vào dữ liệu có xu hướng tăng nhanh qua từng năm. Tình trạng dữ liệu cá nhân bị rao bán trái phép trên các diễn đàn ngầm diễn ra ở quy mô lớn; thiệt hại kinh tế do lừa đảo trực tuyến, mã độc tống tiền gây ra rất đáng kể.
Đặc biệt, quy mô, tốc độ gia tăng của rủi ro an ninh dữ liệu đang vượt xa năng lực ứng phó hiện có. Do đó, nếu không có một thể chế đủ mạnh để quản lý rủi ro ngay từ gốc, nguy cơ bị động, lúng túng trong ứng phó sự cố sẽ ngày càng lớn, gây thiệt hại cho cơ quan, tổ chức, cá nhân, thậm chí ảnh hưởng nghiêm trọng đến an ninh quốc gia.
Bởi vậy, dự thảo luật đã chọn cách tiếp cận quản lý theo cấp độ rủi ro. Đó là thay vì áp đặt một bộ quy tắc đồng nhất cho mọi loại dữ liệu, pháp luật phân hóa nghĩa vụ tuân thủ theo đúng mức độ rủi ro thực tế mà việc xử lý dữ liệu đó có thể gây ra cho xã hội. Việc lựa chọn nguyên tắc này còn giúp tránh hai thái cực không mong muốn đó là buông lỏng quản lý trước rủi ro an ninh dữ liệu ngày càng tinh vi, mặt khác áp đặt cơ chế kiểm soát đồng loạt, gây lãng phí nguồn lực giám sát của Nhà nước và tạo gánh nặng tuân thủ không cần thiết cho các chủ thể chỉ xử lý dữ liệu có mức độ rủi ro thấp.
Và quan trọng nữa, như trong Báo cáo thẩm tra của Ủy ban Quốc phòng, An ninh và Đối ngoại thì việc xây dựng luật còn hướng đến việc thiết lập khung pháp lý quản lý rủi ro; chủ động bảo vệ tài nguyên dữ liệu quốc gia từ sớm, từ xa trước các nguy cơ tấn công, rủi ro lộ lọt dữ liệu, sự cố dữ liệu tài chính, năng lượng, viễn thông và đe dọa từ điện toán lượng tử…