Luật An ninh dữ liệu phải trở thành công cụ chiến lược
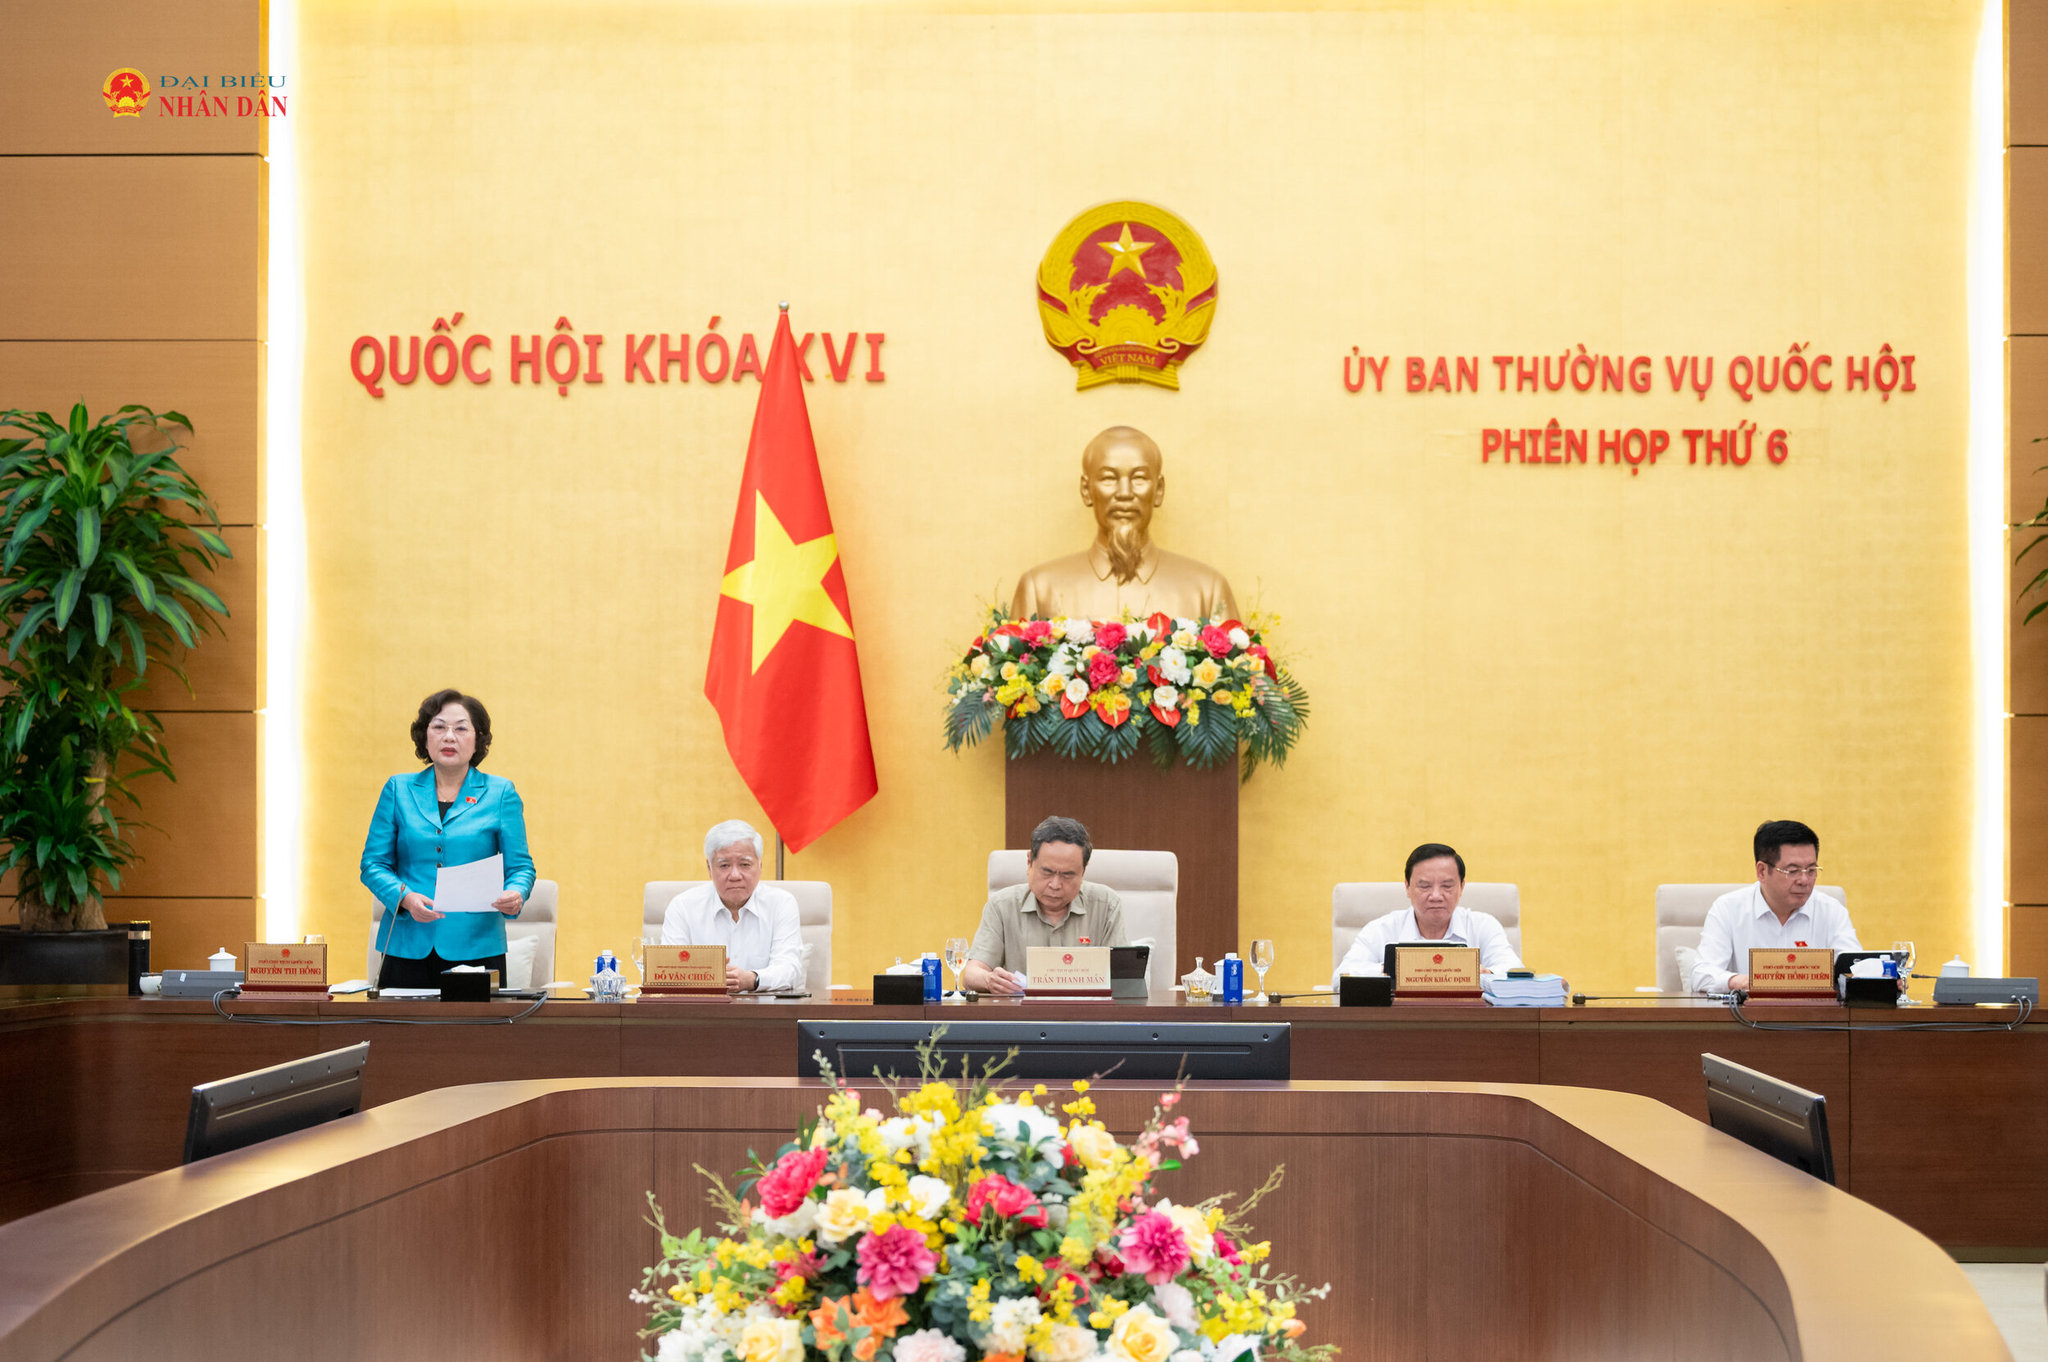
Chiều 23/9, dưới sự chủ trì của Chủ tịch Quốc hội Trần Thanh Mẫn và điều hành của Phó Chủ tịch Quốc hội Nguyễn Thị Hồng, Ủy ban Thường vụ Quốc hội cho ý kiến về dự án Luật An ninh dữ liệu.
Quy định 4 cấp độ rủi ro trong bảo vệ an ninh dữ liệu
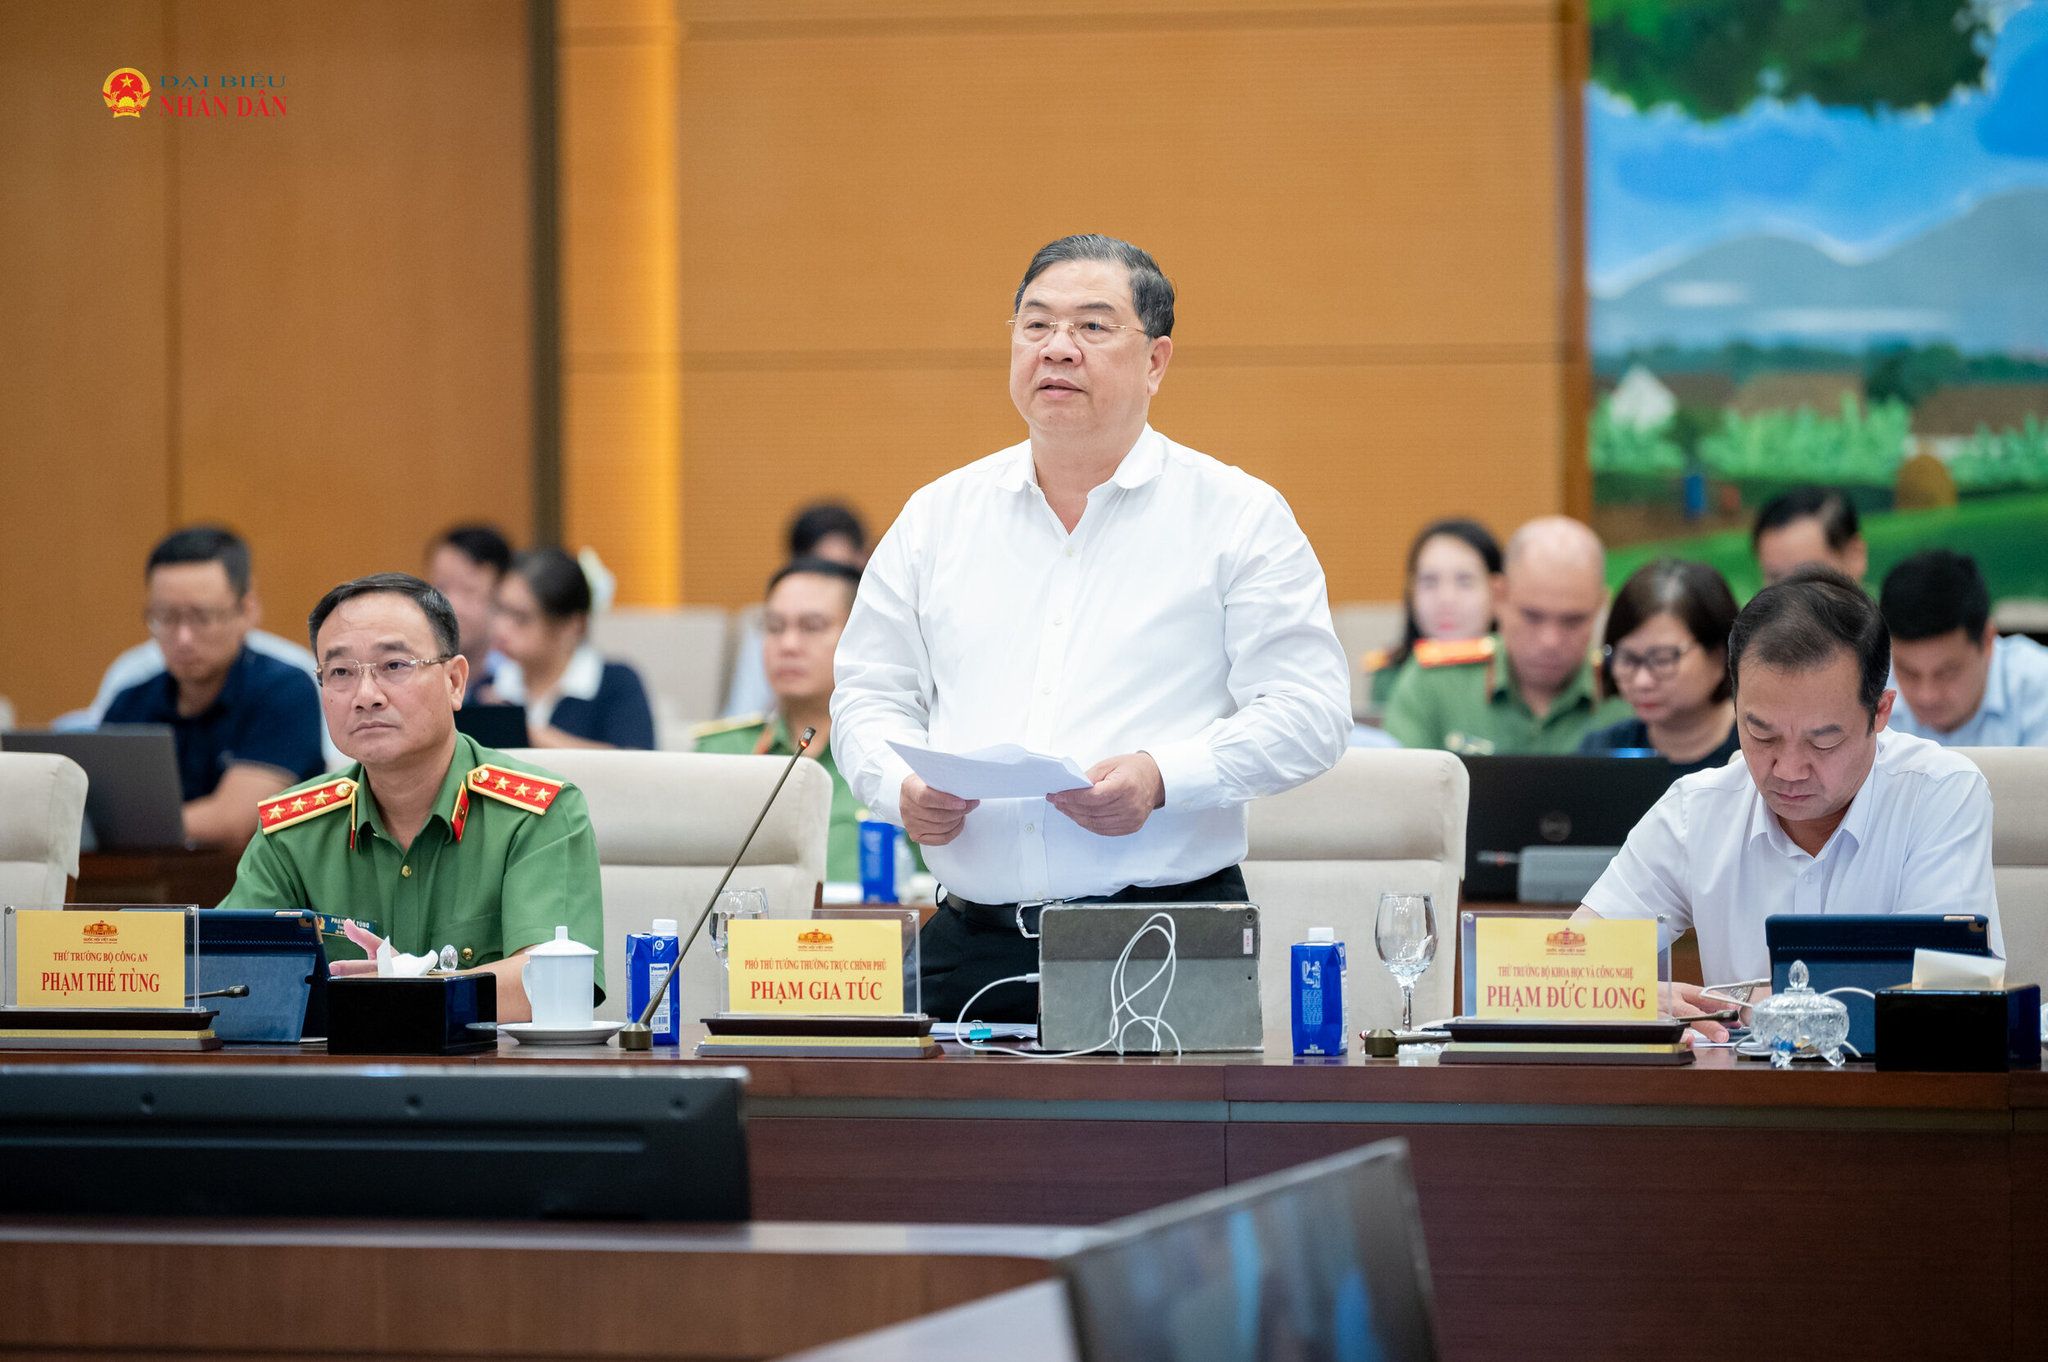
Thứ trưởng Bộ Công an, Thượng tướng Phạm Thế Tùng cho biết, dự thảo Luật gồm 6 chương, 25 điều, quy định 4 cấp độ rủi ro. Trong đó, cấp độ 3, cấp độ 4 kế thừa Danh mục dữ liệu quan trọng, dữ liệu cốt lõi theo Luật Dữ liệu, không xây dựng danh mục riêng. Đối với cấp độ 1, cấp độ 2, chủ quản dữ liệu tự xác định, tự chịu trách nhiệm, không phải thực hiện thủ tục hành chính.
Dự thảo Luật tiếp cận bảo vệ an ninh dữ liệu theo từng giai đoạn vòng đời; hợp nhất nghĩa vụ kiểm kê, đánh giá tác động, kiểm toán, chứng nhận qua một đầu mối là Bộ Công an. An ninh dữ liệu trong kinh tế số, hạ tầng số, đầu tư, chuyển giao công nghệ, trí tuệ nhân tạo và công nghệ mới, chuỗi cung ứng và lưu chuyển dữ liệu xuyên biên giới được quản lý theo cấp độ rủi ro.
Đáng chú ý, dự thảo Luật quy định lộ trình chuyển đổi mật mã kháng lượng tử chậm nhất ngày 1/1/2035 đối với dữ liệu cấp độ 4 thuộc cơ quan Đảng, Nhà nước, lực lượng vũ trang.
Mức phạt tiền tối đa đối với vi phạm hành chính nghiêm trọng gây rò rỉ, chiếm đoạt, phá hoại dữ liệu cấp độ 3, cấp độ 4 không quá 5% doanh thu tại Việt Nam hoặc doanh thu toàn cầu tùy trường hợp, kèm chính sách khoan hồng cho doanh nghiệp nhỏ, doanh nghiệp khởi nghiệp sáng tạo.
Thứ trưởng Bộ Công an khẳng định, các biện pháp hạn chế lưu chuyển dữ liệu xuyên biên giới tại Điều 17 áp dụng theo cấp độ rủi ro, có tiêu chí khách quan, minh bạch, không phân biệt đối xử, thuộc phạm vi ngoại lệ an ninh quốc gia được thừa nhận tại các hiệp định CPTPP, RCEP, EVFTA mà Việt Nam là thành viên. Dự thảo Luật không phát sinh xung đột với điều ước quốc tế mà Việt Nam là thành viên và không có nội dung phân biệt giới tính, dân tộc, vùng miền.
Bảo vệ tài nguyên dữ liệu quốc gia từ sớm, từ xa
Theo Chủ nhiệm Ủy ban Quốc phòng, An ninh và Đối ngoại, Thượng tướng Lê Tấn Tới, Thường trực Ủy ban Quốc phòng, An ninh và Đối ngoại nhất trí về sự cần thiết ban hành Luật An ninh dữ liệu nhằm: khắc phục tình trạng quy định phân tán, chồng chéo; chủ động kiểm soát, phòng ngừa, ứng phó nguy cơ lộ lọt, tấn công dữ liệu, đầu độc dữ liệu, nguy cơ từ điện toán lượng tử và rủi ro chuỗi cung ứng; thiết lập khung pháp lý bảo vệ tài nguyên dữ liệu quốc gia từ sớm, từ xa.
Thường trực Ủy ban Quốc phòng, An ninh và Đối ngoại cơ bản nhất trí với cách tiếp cận quản lý theo mức độ rủi ro tại Điều 8. Tuy nhiên, nhiều ý kiến đề nghị thiết kế các cấp độ rủi ro an ninh dữ liệu bảo đảm tính liên thông, tương thích hoàn toàn với 5 cấp độ an toàn hệ thống thông tin theo quy định của Luật An ninh mạng và phân loại dữ liệu theo quy định của Luật Dữ liệu.
Đồng thời, đề nghị cần bổ sung cơ chế công nhận chứng nhận an ninh quốc tế tương đương để giảm chi phí tuân thủ cho doanh nghiệp; quy định rõ trách nhiệm đánh giá lại cấp độ rủi ro khi có sự biến động về quy mô, tính chất dữ liệu.
Một đối tượng, một nội dung rủi ro chỉ đánh giá một lần
Phát biểu tại phiên họp, Chủ tịch Quốc hội Trần Thanh Mẫn tán thành sự cần thiết xây dựng dự án Luật An ninh dữ liệu, vì dữ liệu là nguồn tài nguyên quan trọng với các quốc gia trong cuộc cách mạng công nghiệp 4.0, đòi hỏi phải được bảo đảm an ninh hiệu quả.
Chủ tịch Quốc hội cho rằng, dự thảo Luật phân loại dữ liệu theo 4 cấp (thông thường, nội bộ, quan trọng và cốt lõi) là cách tiếp cận khoa học, giúp tập trung nguồn lực vào dữ liệu cốt lõi và quan trọng, đồng thời tạo dư địa cho dữ liệu thông thường. Chủ tịch Quốc hội cũng đề xuất bổ sung quy định về đánh giá lại cấp độ bắt buộc khi dữ liệu thay đổi quy mô hoặc mục đích sử dụng, kèm theo thời hạn tối đa.
"Bảo đảm an ninh xuyên suốt vòng đời dữ liệu và quản trị trí tuệ nhân tạo (AI) là một yêu cầu quan trọng với quá trình hoàn thiện dự thảo Luật. Do đó, việc dự thảo Luật tiếp cận theo vòng đời dữ liệu (thu thập, xử lý, lưu trữ, khai thác, chia sẻ, tiêu hủy) và đưa quản trị thuật toán AI vào quy định là bước tiến rất lớn", Chủ tịch Quốc hội nhấn mạnh.
Cho rằng dự thảo Luật quy định Trung tâm Quản trị an ninh dữ liệu quốc gia trực thuộc Bộ Công an là đúng, Chủ tịch Quốc hội cũng lưu ý phải có cơ chế kiểm soát quyền lực và bảo vệ dữ liệu thương mại, bí mật kinh doanh khi giám sát. Các trung tâm AI của Đảng, Chính phủ, Quốc hội thành lập cũng phải dưới sự kiểm soát an ninh của Bộ Công an để không lộ lọt thông tin bí mật.
Đánh giá cao dự thảo Luật quy định lộ trình xây dựng và đưa vào sử dụng mật mã kháng lượng tử đến năm 2035, Chủ tịch Quốc hội cho rằng, nội dung này thể hiện tầm nhìn dài hạn rất tốt. Tuy nhiên, cần giải thích rõ từ ngữ "kháng lượng tử" trong luật để người dân dễ hiểu; xây dựng danh mục hệ thống bắt buộc chuyển đổi rõ ràng theo từng giai đoạn (từ nay đến năm 2028, 2030, 2035); đồng thời có chính sách hỗ trợ kỹ thuật, tài chính cho doanh nghiệp vừa và nhỏ, cơ quan nhà nước cấp tỉnh để không tạo khoảng trống an ninh.
Dự án Luật An ninh dữ liệu sẽ có vùng giao thoa với Luật An ninh mạng, Luật Dữ liệu, Luật Bảo vệ dữ liệu cá nhân, Luật An toàn thông tin mạng. Do vậy, Chủ tịch Quốc hội đề nghị Bộ Công an rà soát, phân định rõ ranh giới và nguyên tắc ưu tiên áp dụng để doanh nghiệp không phải tuân thủ nhiều bộ tiêu chuẩn chồng chéo, làm tăng chi phí.
Chủ tịch Quốc hội đánh giá dự thảo Luật đã đi đúng hướng bảo vệ chủ quyền dữ liệu trong kỷ nguyên số và AI. Điểm mạnh là tư duy phân cấp rủi ro và vòng đời dữ liệu. Điểm cần lưu ý nhất là tính khả thi thực hiện và sự cân bằng giữa an ninh với phát triển kinh tế số. “Luật An ninh dữ liệu phải trở thành công cụ chiến lược thay vì rào cản”, Chủ tịch Quốc hội nhấn mạnh.
Cùng quan tâm đến yêu cầu tránh chồng chéo với các luật liên quan, Phó Chủ tịch Quốc hội Nguyễn Hồng Diên đề nghị xác định rõ hơn vị trí của Luật An ninh dữ liệu trong tổng thể hệ thống pháp luật về dữ liệu, bảo đảm quản lý thống nhất theo mức độ rủi ro, không chồng chéo và không làm gia tăng chi phí tuân thủ.
Phó Chủ tịch Quốc hội đề nghị xác lập ngay trong luật một nguyên tắc áp dụng thống nhất: Một đối tượng, một nội dung rủi ro chỉ đánh giá một lần. Kết quả đánh giá, thẩm định, kiểm toán, chứng nhận đã được thực hiện hợp pháp theo luật khác thì phải được công nhận, kế thừa nếu đáp ứng các yêu cầu tương đương.
Phát biểu kết luận nội dung này, Phó Chủ tịch Quốc hội Nguyễn Thị Hồng đề nghị Chính phủ chỉ đạo Bộ Công an tiếp thu đầy đủ ý kiến tại phiên họp và Báo cáo thẩm tra sơ bộ; bảo đảm hoàn thiện hồ sơ dự án luật gửi đại biểu Quốc hội trước ngày 1/10 tới để trình Quốc hội xem xét thông qua tại Kỳ họp thứ Hai.