Kiểm soát rủi ro, bảo đảm an ninh dữ liệu
Thảo luận về dự án Luật An ninh dữ liệu, các ĐBQH thuộc Tổ 6 gồm Đoàn ĐBQH các tỉnh Hưng Yên và Tây Ninh đề nghị tiếp tục hoàn thiện quy định về phân loại dữ liệu theo mức độ rủi ro, kiểm soát dữ liệu xuyên biên giới và bảo đảm an toàn cho các hệ thống trọng yếu, tạo hành lang pháp lý đồng bộ, phù hợp với yêu cầu phát triển kinh tế số.
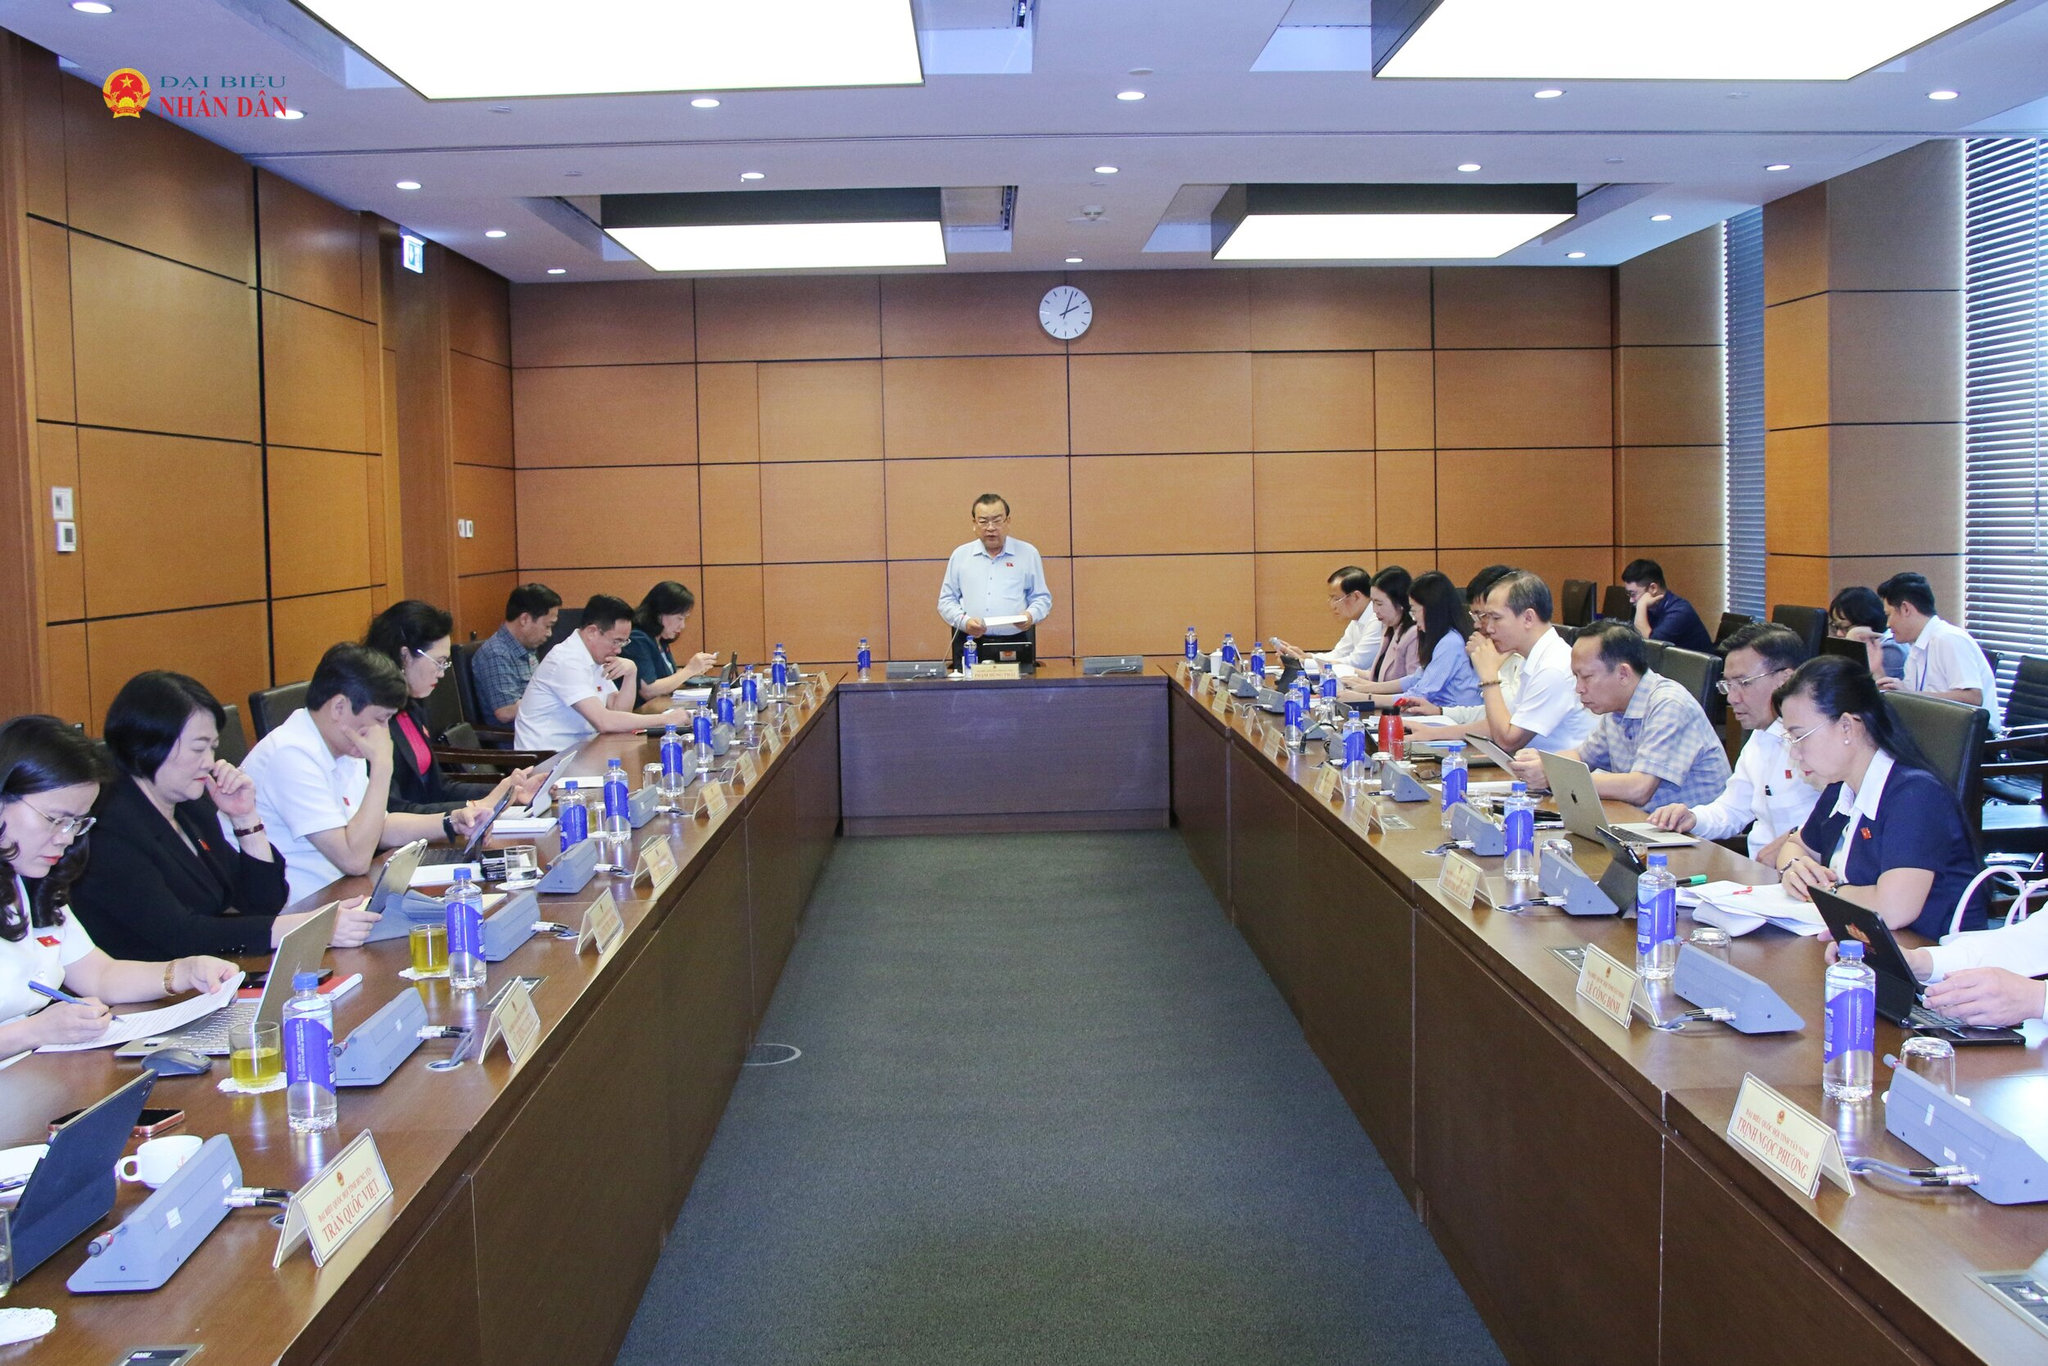
Chiều 26/10, Đoàn ĐBQH các tỉnh Hưng Yên và Tây Ninh thảo luận tại Tổ 6 về các dự án: Luật An ninh dữ liệu; Luật Định danh và xác thực điện tử; Luật Xử lý vi phạm hành chính (sửa đổi).
Phân loại dữ liệu theo mức độ rủi ro
ĐBQH Nguyễn Thị Thúy Ngần (Hưng Yên) đánh giá cao việc cơ quan soạn thảo tiếp thu các ý kiến góp ý, đồng thời đề nghị tiếp tục hoàn thiện quy định về phát triển mật mã an ninh và kiểm soát hoạt động chuyển, xử lý dữ liệu xuyên biên giới.
Về phát triển mật mã an ninh, đại biểu nhấn mạnh sự cần thiết của việc nghiên cứu, làm chủ công nghệ nhằm nâng cao năng lực tự chủ trong bảo vệ an ninh dữ liệu. Tuy nhiên, quá trình triển khai cần có lộ trình phù hợp, được đánh giá đầy đủ về tính an toàn, hiệu quả và khả năng tương thích.
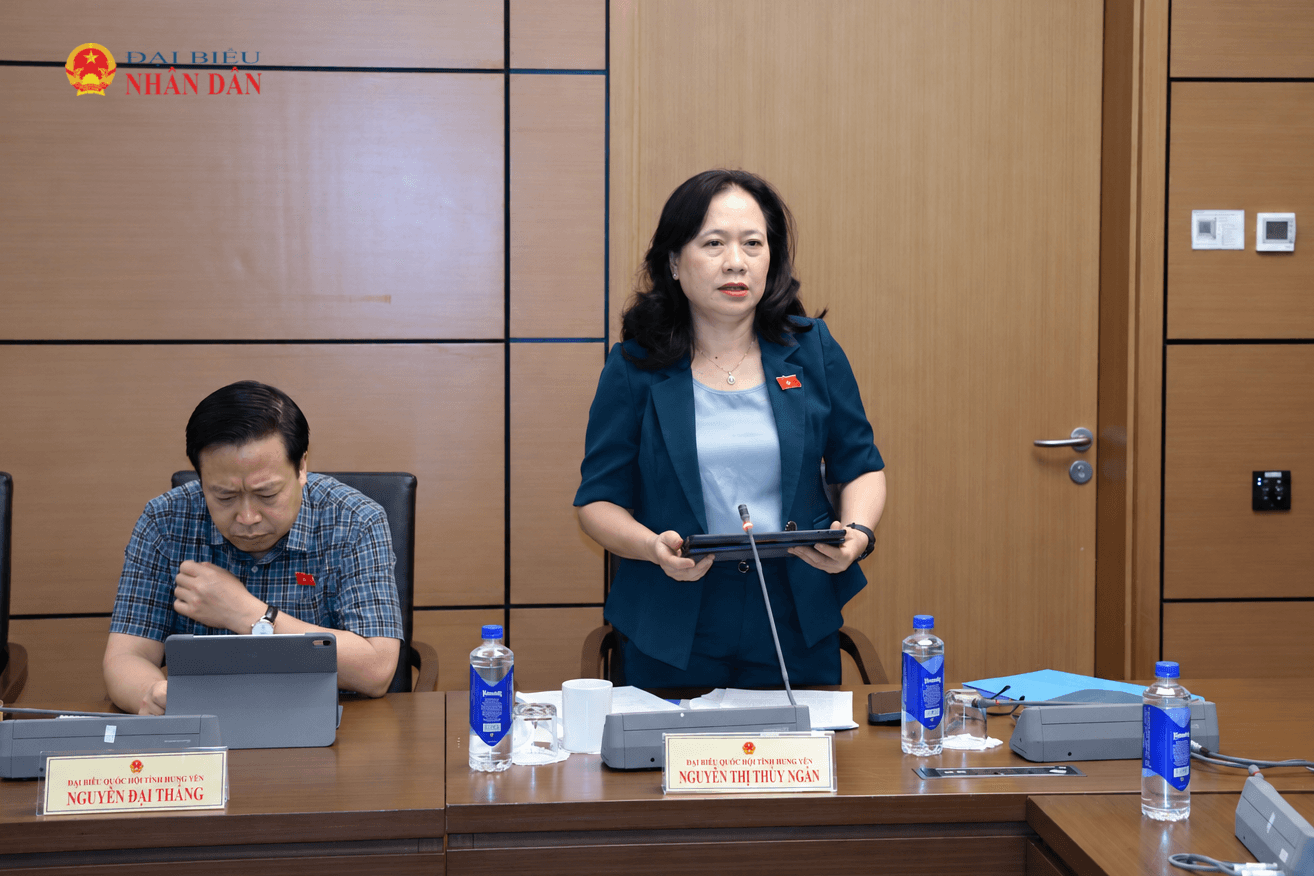
Đại biểu cũng đề nghị rà soát, bảo đảm tính thống nhất giữa dự thảo Luật với pháp luật về cơ yếu và bảo vệ bí mật nhà nước; làm rõ phạm vi, điều kiện áp dụng và mối quan hệ giữa các cơ chế bảo vệ dữ liệu, tránh chồng chéo, bảo đảm tính đồng bộ của hệ thống pháp luật.
Đối với hoạt động chuyển, xử lý dữ liệu xuyên biên giới, đại biểu cho rằng cần thiết lập cơ chế kiểm soát phù hợp với mức độ rủi ro, đồng thời quy định rõ điều kiện thực hiện và các trường hợp ngoại lệ. Phạm vi, điều kiện áp dụng cơ chế miễn hoặc đơn giản hóa thủ tục cần được rà soát kỹ lưỡng, bảo đảm thống nhất trong thực tiễn, hài hòa giữa yêu cầu bảo vệ an ninh dữ liệu và tạo thuận lợi cho hoạt động hợp pháp của tổ chức, cá nhân.
Cùng quan tâm đến cơ chế phân loại dữ liệu, ĐBQH Trịnh Ngọc Phương (Tây Ninh) đề nghị xây dựng tiêu chí đánh giá rủi ro rõ ràng, phù hợp với tính chất dữ liệu và mức độ ảnh hưởng có thể phát sinh. Theo đại biểu, việc phân loại cần đáp ứng yêu cầu bảo vệ an ninh dữ liệu nhưng không tạo thêm gánh nặng thủ tục không cần thiết cho tổ chức, doanh nghiệp.
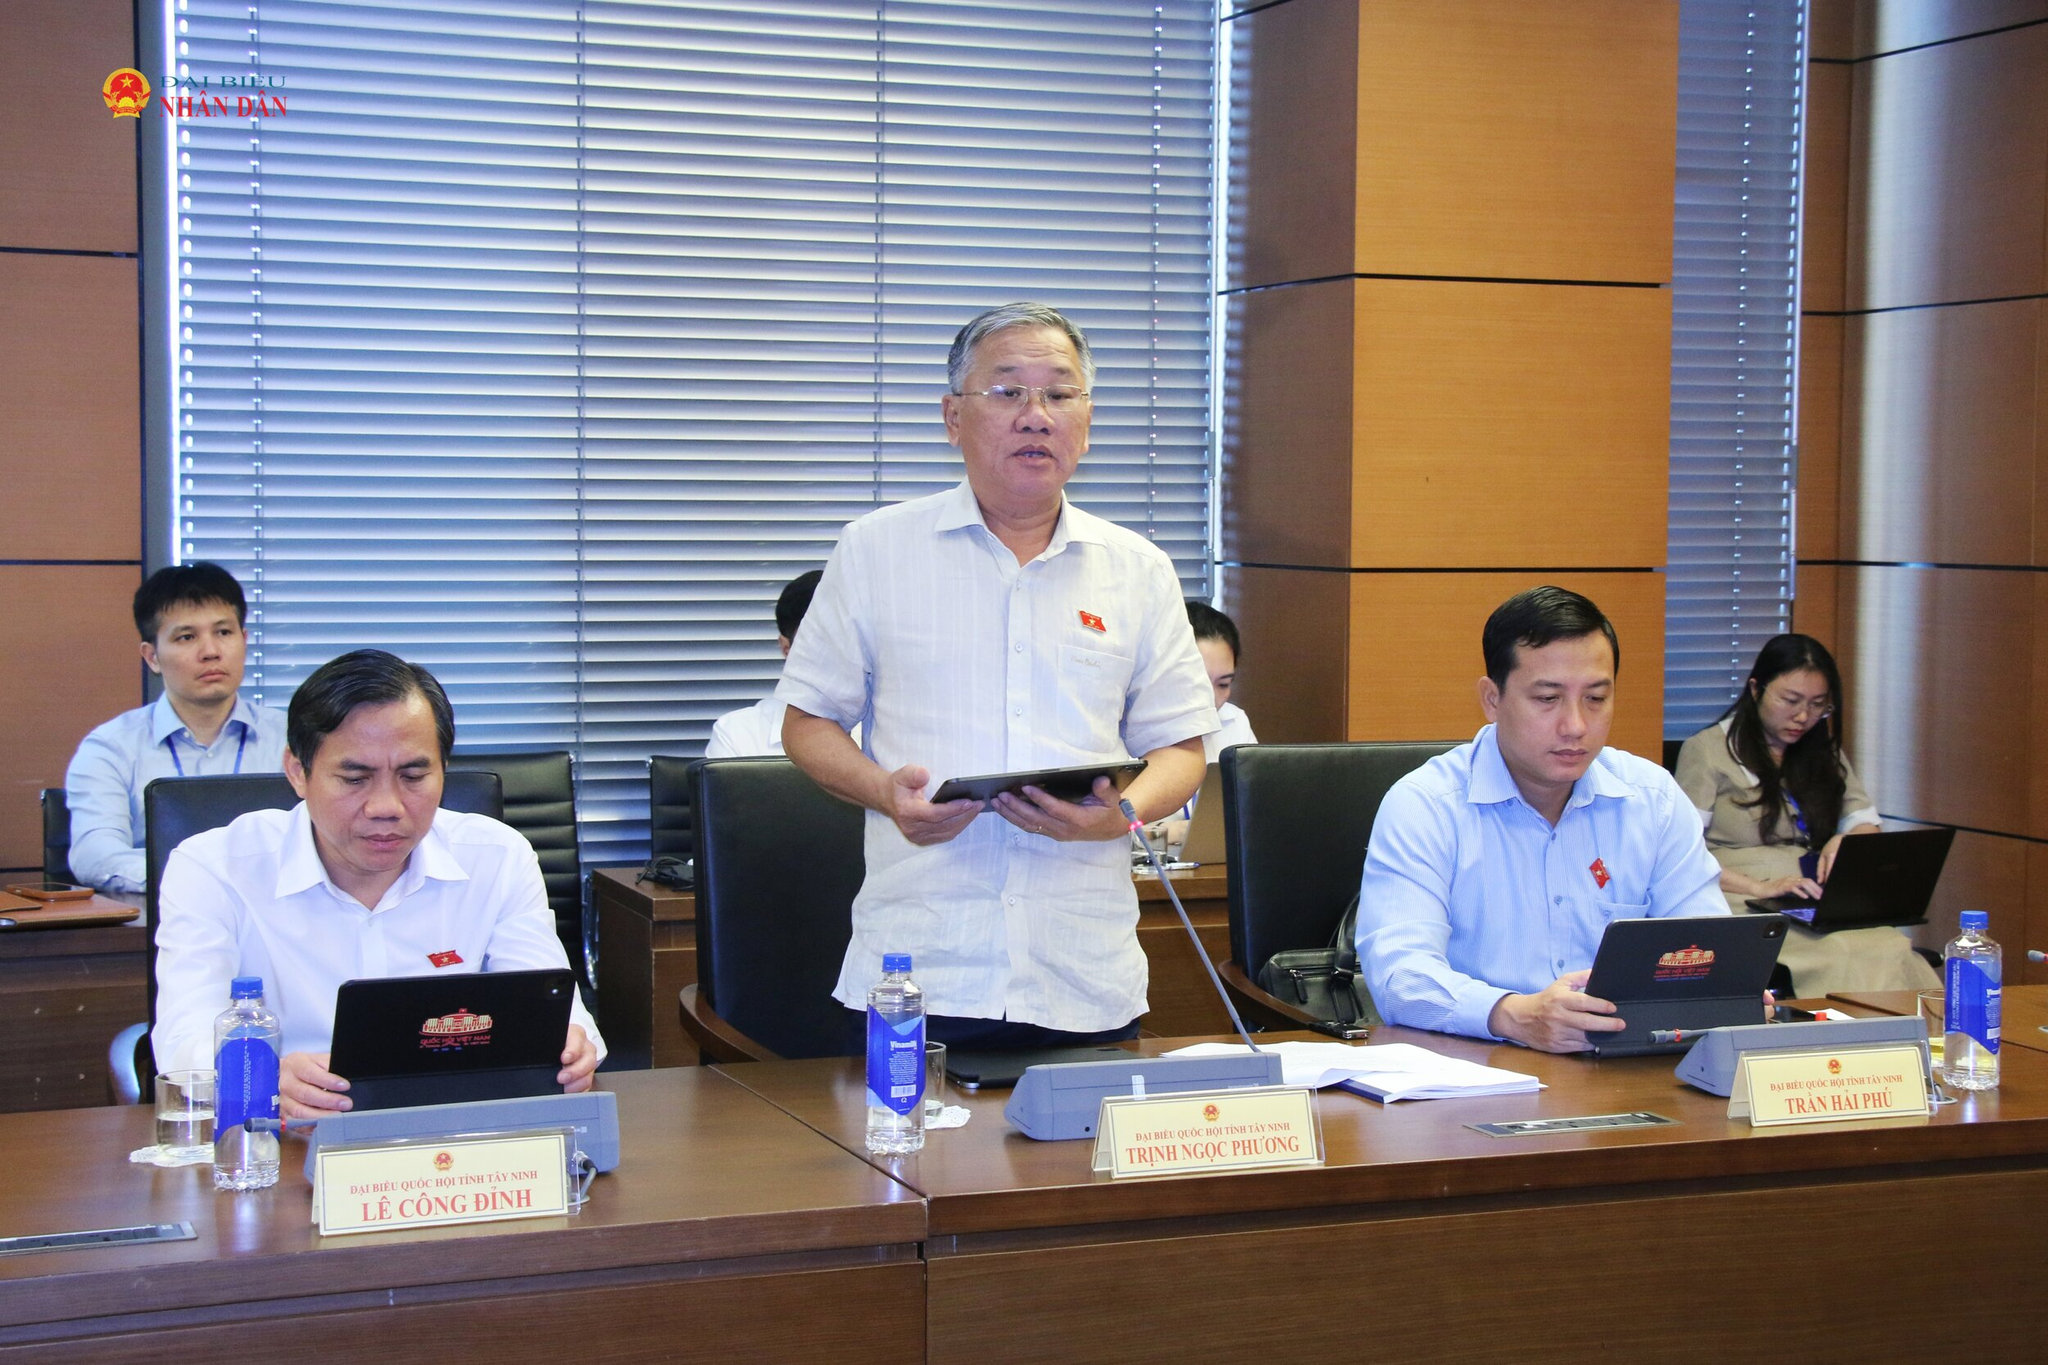
Về chuyển dữ liệu xuyên biên giới, đại biểu đề nghị quy định cụ thể các điều kiện áp dụng, bảo đảm quản lý tương xứng với mức độ rủi ro, vừa đáp ứng yêu cầu bảo vệ an ninh dữ liệu, vừa tạo thuận lợi cho hoạt động kinh doanh hợp pháp và giao dịch quốc tế.
Trước sự phát triển nhanh của trí tuệ nhân tạo, đại biểu cũng lưu ý cần hoàn thiện quy định về quản lý dữ liệu được tạo ra trong quá trình ứng dụng công nghệ, làm rõ trách nhiệm của các chủ thể liên quan và tăng cường cơ chế kiểm soát phù hợp. Đây là cơ sở để bảo đảm an ninh dữ liệu, đồng thời tạo điều kiện cho nghiên cứu, đổi mới sáng tạo và phát triển kinh tế số.
Bảo đảm an ninh dữ liệu gắn với an toàn vận hành
Từ thực tiễn lĩnh vực năng lượng, ĐBQH Nguyễn Thị Thanh Bình (Hưng Yên) đề nghị hoàn thiện quy định về phân loại dữ liệu theo mức độ rủi ro, kiểm soát quyền truy cập từ xa và xử lý sự cố dữ liệu, nhất là đối với các hệ thống có ảnh hưởng trực tiếp đến an toàn vận hành.
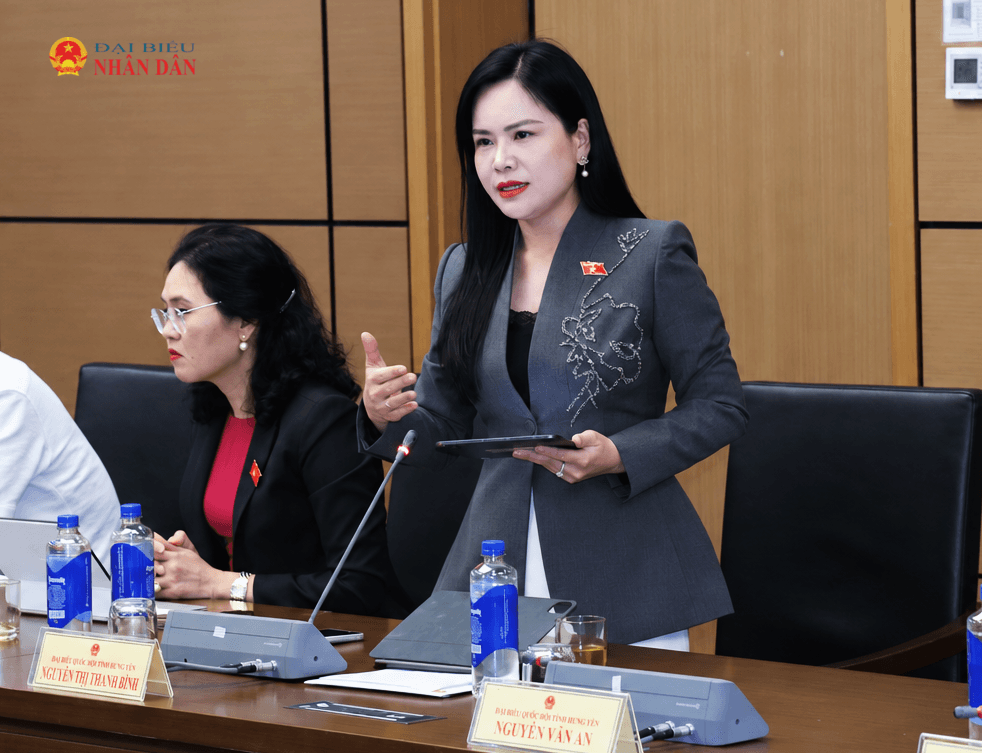
Đại biểu cho rằng, cần phân biệt rõ dữ liệu phục vụ giám sát, bảo trì thiết bị với dữ liệu cho phép thay đổi thông số hoặc điều khiển hệ thống vận hành lưới điện, nhà máy. Việc phân loại rủi ro phải căn cứ vào hậu quả đối với an toàn vận hành và phạm vi ảnh hưởng có thể xảy ra, bao gồm cả nguy cơ tác động đồng thời đến nhiều công trình thông qua cùng một nhà cung cấp hoặc nền tảng.
Đối với hoạt động truy cập dữ liệu từ nước ngoài, đại biểu đề nghị quy định rõ trách nhiệm của nhà cung cấp thiết bị trong việc công khai nhóm dữ liệu thu thập, mục đích sử dụng, nơi lưu trữ, bên tiếp nhận và phạm vi quyền truy cập. Đồng thời, cần có cơ chế kiểm tra, đánh giá đối với các hệ thống rủi ro cao, bảo đảm kiểm soát an ninh dữ liệu nhưng không làm ảnh hưởng đến yêu cầu vận hành, bảo trì.
Trong đó, việc ngắt kết nối hoặc tạm dừng hệ thống khi xảy ra sự cố dữ liệu cần được xem xét trong mối quan hệ với yêu cầu bảo đảm an toàn năng lượng. Theo đại biểu, cần ưu tiên cô lập phần hệ thống bị xâm phạm, duy trì các chức năng thiết yếu và có phương án vận hành an toàn; đồng thời quy định rõ cơ chế phối hợp giữa cơ quan bảo vệ an ninh dữ liệu với các đơn vị vận hành, điều độ liên quan.
Cách tiếp cận này nhằm tránh tình trạng biện pháp xử lý sự cố dữ liệu lại làm phát sinh nguy cơ mất an toàn hoặc gián đoạn cung cấp điện, qua đó bảo đảm hài hòa giữa yêu cầu an ninh dữ liệu và tính liên tục của hoạt động vận hành các hệ thống trọng yếu.
Các đại biểu nhấn mạnh cần hoàn thiện dự thảo theo hướng rõ tiêu chí, minh bạch trách nhiệm, phân định cụ thể phạm vi điều chỉnh và tăng cường tính thống nhất với pháp luật có liên quan. Cơ chế quản lý cần dựa trên mức độ rủi ro thực chất, đồng thời có giải pháp phù hợp với đặc thù của từng lĩnh vực.